Ciencia y Tecnología
Insólito: hackearon a una gran empresa de seguridad informática
Hacking Team siempre procuró mantenerse tan a la sombra como las mismas personas a las que sus clientes perseguían.
Unos 400 GB de datos internos de Hacking Team han sido comprometidos, accedidos y publicados en un archivo .torrent que cualquiera puede descargar y husmear. La compañía ofrecía sus servicios a gobiernos y agencias de todo el mundo en tareas de vigilancia, espionaje y control de objetivos. Así funcionaba.
Los orígenes de Hacking Team
En 2001, un par de programadores italianos llamados Alberto Ornaghi y Marco Valleri publicaron una herramienta open source y gratuita llamada Ettercap. Era capaz de robar contraseñas, realizar escuchas y manipular remotamente un ordenador infectado.
La popularidad de Ettercap comenzó a aumentar hasta que unos años más tarde ambos programadores recibieron una llamada amistosa de la policía de Milán. Ese amistosa no es irónico, el cuerpo de policía de la ciudad había sabido ver por encima de las potenciales y evidentes infracciones para las que se podía estar utilizando Ettercap y le habían encontrado un uso mucho más interesante: el suyo propio.
Así, la policía de Milán se convirtió en el primer cliente oficial para la pequeña consultoría que mantenían ambos desarrolladores. De ahí nacería con el tiempo Hacking Team, que en la actualidad mantiene en torno a medio centenar de personas bajo nómina. Desde 2007, la compañía ha recibido capital de dos fondos de inversión italianos: Innogest y Finlombarda.
Qué datos podía espiar Hacking Team
Hacking Team siempre procuró mantenerse tan a la sombra como las mismas personas a las que sus clientes perseguían. Su suite de seguridad, que comprendía un gran número de herramientas y funcionalidades distintas se englobaba bajo una más grande, llamada Da Vinci. Da Vinci se configuraba y personalizaba para cada cliente según las necesidades específicas, el tipo de espionaje que se necesitase realizar y el alcance, que podía ir desde una sola persona hasta 100.000.
El presupuesto variaba lógicamente según estas variables. En 2012 David Vincenzetti, uno de los cofundadores de la compañía, aseguraba que una instalación de ?tamaño medio? podía costar en torno a los $750.000 dólares/600.000 euros.
Una vez el objetivo estaba infectado, algo que se conseguía normalmente mediante phishing o métodos alternativos, Da Vinci tenía acceso potencial a todo el equipo. Era capaz de: capturar emails, chats de Skype o mensajería instantánea, capturar las pulsaciones del teclado, acceso al disco duro, a llaves de seguridad cifradas e incluso acceder al audio y a la imagen de la webcam integrada.
Según datos filtrados, a los que ya ha tenido acceso Forbes, Da Vinci podía acceder incluso a las conversaciones de WhatsApp. A efectos prácticos, es como si un investigador fantasma estuviese detrás del objetivo observando, leyendo y escuchando todos sus movimientos. Da Vinci era más potente incluso que el controvertido programa PRISM desarrollado en secreto por la NSA estadounidense. Y era invisible, puesto que se actualizaba periódicamente, para la amplia mayoría de antivirus y sistemas de seguridad disponibles en el mercado.
La legalidad de las actividades de Hacking Team
A efectos legales, la mayoría de países contemplan dentro de su legislación las actividades derivadas del uso de Da Vinci cuando se trata de individuos que puedan suponer un potencial peligro para la seguridad de la nación.
Extraído de Mdz

Ciencia y Tecnología
Arte e inteligencia artificial en la exposición How to Feel Real
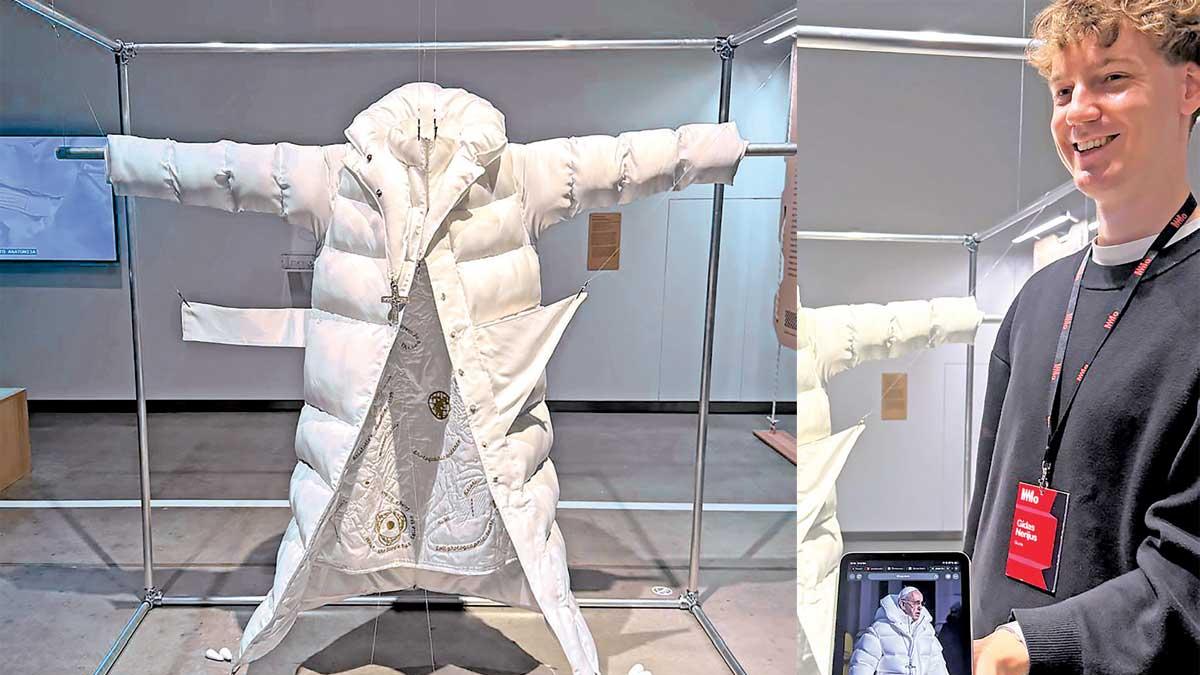
El 17 de octubre de 2026, se inauguró la exposición “How to Feel Real” en el MO Museum de Lituania, la cual aborda la influencia de la inteligencia artificial y las herramientas digitales en la vida cotidiana. La muestra incluye obras como un meme generado por inteligencia artificial que presenta al Papa Francisco con un abrigo blanco, un ejemplo que ilustra la delgada línea entre la estética y la crítica social en la era digital.
La exposición critica cómo la rápida adopción de tecnologías automatizadas ha transformado la realidad, planteando la necesidad de replantear los fundamentos de la convivencia democrática ante el avance de la desinformación. La investigadora Egl? Rindzevi?i?t? destaca la importancia de este diálogo crítico en un contexto donde los algoritmos pueden engañar al ojo humano y potencialmente desestabilizar naciones.
El curador Philipp Ziegler señala que la exposición busca establecer un diálogo dinámico entre archivos históricos de los años noventa y las instalaciones científicas contemporáneas. Marius Armonas, miembro del equipo curatorial, explica que la colaboración entre el MO Museum y el ZKM | Center for Art and Media Karlsruhe de Alemania surgió de manera orgánica, motivada por la necesidad de abordar vacíos temáticos sobre la tecnociencia en la región báltica.
Armonas enfatiza que el proceso creativo se basó en la premisa de cómo la tecnología ha transformado y sigue transformando nuestra realidad y la percepción de la misma. Las obras expuestas sugieren conexiones conceptuales que enriquecen la experiencia del espectador.
El curador Jurij Dobriakov añade que el título de la exposición, inspirado en una obra del artista lituano Robertas Narkus, encierra una ambigüedad intencionada que invita a los visitantes a explorar y reflexionar sobre las nuevas realidades que emergen en la intersección del arte y la inteligencia artificial.
-
 México22 horas ago
Brote de gusano barrenador en Tapachula por tráfico de ganado ilegal
-
 Chihuahua7 horas ago
Así ordenaron la aprehensión de César Jáuregui en Chihuahua
-
 Deportes22 horas ago
Comerciantes regresan al Estadio Banorte tras años de ausencia
-
 Resto del mundo22 horas ago
Katie Zacharia deja su puesto como secretaria de prensa de la Casa Blanca