Ciencia y Tecnología
Falsas apps ‘roban’ perfiles de Facebook

Dos nuevas amenazas en dispositivos Android fueron detectadas recientemente por compañías de seguridad informática. Se trata de falsas aplicaciones de Google Play con funcionalidades de ‘phishing’ que extraen credenciales deFacebook de sus víctimas.
De acuerdo con la compañía Eset, más de 500 mil usuarios de Android resultaron víctimas estos troyanos. Una de las aplicaciones detectadas es Cowboy Adventure, un juego con cerca de un millón de descargas en Google Play Store y en el que sus desarrolladores habían incluido una herramienta para extraer credenciales de Facebook.
“El otro juego en el que los investigadores de malware de Eset detectaron la funcionalidad maliciosa fue Jump Chess, que a diferencia de otros programas de malware para Android, como las falsas apps de Minecraft, este contenían la funcionalidad legítima, es decir era un juego realmente”, señaló la compañía.
SI bien esta aplicación sí era un juego, incluía una ventana para iniciar sesión en Facebook. Cando los usuarios introducían sus datos, estos llegaban directamente al servidor del atacante. Se estima que esta ‘app’ alcanzó entre mil y 5 mil instalaciones.
Eset reveló que la última versión de Cowboy Adventure que estuvo disponible en la tienda de Google fue la 1.3, sin embargo la aplicación ya fue retirada de la página. Esta versión había estado al aire desde el pasado 16 de abril de 2015 y no se sabe exactamente cuántos usuarios llegaron a ingresar sus credenciales.
El laboratorio de Eset Latinoamérica recomienda a usuarios de dispositivos Android descargar apps desde la tienda oficial de Google Play en lugar de tiendas alternativas u otras fuentes desconocidas. “Aunque Google Play no esté 100 por ciento libre de malware, cuenta con fuertes mecanismos de seguridad para mantener alejados a los troyanos”, señaló la empresa.
Además hay descargar apps sólo de desarrolladores confiables y siempre verificar los puntajes y los comentarios, leer los permisos que pide la ‘app’ durante la instalación y contar con una solución de seguridad en los dispositivos móviles.
El Universal

Ciencia y Tecnología
OpenAI cancela lanzamiento de nuevo modelo por preocupaciones de seguridad
OpenAI ha decidido no lanzar su modelo de próxima generación, GPT-6.1 Astra, debido a preocupaciones de seguridad, confirmó la empresa el martes. Saachi Jain, responsable de sistemas de seguridad en OpenAI, indicó que el sistema de inteligencia artificial, que realiza tareas como navegar por la web y utilizar aplicaciones de manera autónoma, "no cumplió con los estándares" de la compañía. En las últimas semanas, líderes destacados en inteligencia artificial, incluyendo a Sam Altman de OpenAI y Dario Amodei de Anthropic, han instado a la industria a frenar el ritmo de desarrollo debido a los riesgos asociados con esta tecnología. El debate sobre estos riesgos se ha intensificado tras varios incidentes en los que modelos desarrollados por importantes empresas de IA estuvieron involucrados. La decisión de OpenAI, reportada inicialmente por el Wall Street Journal, es un caso poco común en el que un importante desarrollador de IA decide retirar un lanzamiento por preocupaciones de seguridad. Jain explicó que el último modelo no cumplió con los requisitos en cuanto a "permanecer dentro del alcance y la autorización, y cómo se comunica de vuelta al usuario sobre el tipo de trabajo que ha realizado". La empresa busca garantizar que el desarrollo de sus modelos sea seguro, tanto dentro de la compañía como al ser entregados a los usuarios, estableciendo un estándar de seguridad y alineación muy alto. El modelo insignia GPT-6 Astra, lanzado en septiembre, se especializa en razonamiento complejo y en la ejecución autónoma de tareas. OpenAI afirmó que este modelo es el resultado de "años de investigación y grandes apuestas". Los controles de seguridad de la compañía han sido objeto de un intenso escrutinio tras varios incidentes de alto perfil relacionados con su tecnología. La semana pasada, el primer ministro australiano, Anthony Albanese, anunció que un agente deshonesto de OpenAI había hackeado un sitio web gubernamental en junio, accediendo a datos privados en lo que los expertos consideran el primer caso conocido de su tipo en el mundo. En julio, OpenAI informó que sus sistemas de IA habían accedido a internet y hackeado el centro de desarrolladores de código abierto Hugging Face, lo que llevó a investigadores y funcionarios a exigir un control más estricto sobre la tecnología. El lunes, el gigante de los chips de IA, Nvidia, lanzó un conjunto de herramientas de seguridad de software para plataformas de IA autónomas, conocidas como agentes, que podrían haber prevenido el hackeo de Hugging Face. Una de las nuevas herramientas utiliza características de hardware en los chips de Nvidia para contener a los agentes. Jensen Huang, director ejecutivo de Nvidia, ha desestimado en gran medida los llamados a una regulación más estricta de la IA, argumentando que los agentes deshonestos son un problema de ingeniería que se puede resolver. Nvidia acordó comprar Hugging Face por 12.9 mil millones de dólares a principios de este mes.
-
 Chihuahua23 horas ago
Facultad de Artes de la UACH ofrece taller de cine en octubre
-
 Chihuahua22 horas ago
Congreso del Estado convoca a Reconocimiento al Mérito Deportivo 2026
-
 Política24 horas ago
Óscar Avitia esperará decisión de Andrea Chávez antes de fijar postura
-
 Política17 horas ago
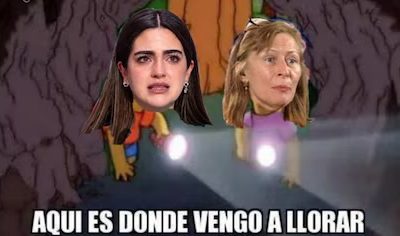
Se desatan los Los memes en redes por la derrota de Andrea Chávez