Ciencia y Tecnología
Insólito: hackearon a una gran empresa de seguridad informática
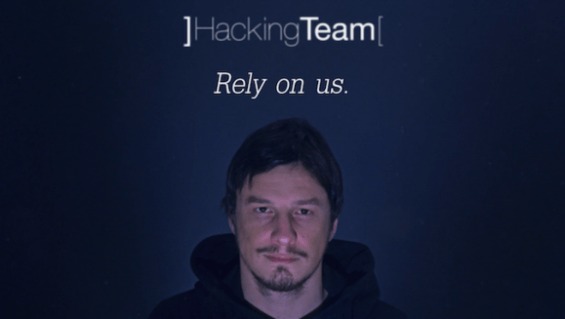
Hacking Team siempre procuró mantenerse tan a la sombra como las mismas personas a las que sus clientes perseguían.
Unos 400 GB de datos internos de Hacking Team han sido comprometidos, accedidos y publicados en un archivo .torrent que cualquiera puede descargar y husmear. La compañía ofrecía sus servicios a gobiernos y agencias de todo el mundo en tareas de vigilancia, espionaje y control de objetivos. Así funcionaba.
Los orígenes de Hacking Team
En 2001, un par de programadores italianos llamados Alberto Ornaghi y Marco Valleri publicaron una herramienta open source y gratuita llamada Ettercap. Era capaz de robar contraseñas, realizar escuchas y manipular remotamente un ordenador infectado.
La popularidad de Ettercap comenzó a aumentar hasta que unos años más tarde ambos programadores recibieron una llamada amistosa de la policía de Milán. Ese amistosa no es irónico, el cuerpo de policía de la ciudad había sabido ver por encima de las potenciales y evidentes infracciones para las que se podía estar utilizando Ettercap y le habían encontrado un uso mucho más interesante: el suyo propio.
Así, la policía de Milán se convirtió en el primer cliente oficial para la pequeña consultoría que mantenían ambos desarrolladores. De ahí nacería con el tiempo Hacking Team, que en la actualidad mantiene en torno a medio centenar de personas bajo nómina. Desde 2007, la compañía ha recibido capital de dos fondos de inversión italianos: Innogest y Finlombarda.
Qué datos podía espiar Hacking Team
Hacking Team siempre procuró mantenerse tan a la sombra como las mismas personas a las que sus clientes perseguían. Su suite de seguridad, que comprendía un gran número de herramientas y funcionalidades distintas se englobaba bajo una más grande, llamada Da Vinci. Da Vinci se configuraba y personalizaba para cada cliente según las necesidades específicas, el tipo de espionaje que se necesitase realizar y el alcance, que podía ir desde una sola persona hasta 100.000.
El presupuesto variaba lógicamente según estas variables. En 2012 David Vincenzetti, uno de los cofundadores de la compañía, aseguraba que una instalación de ?tamaño medio? podía costar en torno a los $750.000 dólares/600.000 euros.
Una vez el objetivo estaba infectado, algo que se conseguía normalmente mediante phishing o métodos alternativos, Da Vinci tenía acceso potencial a todo el equipo. Era capaz de: capturar emails, chats de Skype o mensajería instantánea, capturar las pulsaciones del teclado, acceso al disco duro, a llaves de seguridad cifradas e incluso acceder al audio y a la imagen de la webcam integrada.
Según datos filtrados, a los que ya ha tenido acceso Forbes, Da Vinci podía acceder incluso a las conversaciones de WhatsApp. A efectos prácticos, es como si un investigador fantasma estuviese detrás del objetivo observando, leyendo y escuchando todos sus movimientos. Da Vinci era más potente incluso que el controvertido programa PRISM desarrollado en secreto por la NSA estadounidense. Y era invisible, puesto que se actualizaba periódicamente, para la amplia mayoría de antivirus y sistemas de seguridad disponibles en el mercado.
La legalidad de las actividades de Hacking Team
A efectos legales, la mayoría de países contemplan dentro de su legislación las actividades derivadas del uso de Da Vinci cuando se trata de individuos que puedan suponer un potencial peligro para la seguridad de la nación.
Extraído de Mdz

Ciencia y Tecnología
OpenAI cancela lanzamiento de nuevo modelo por preocupaciones de seguridad
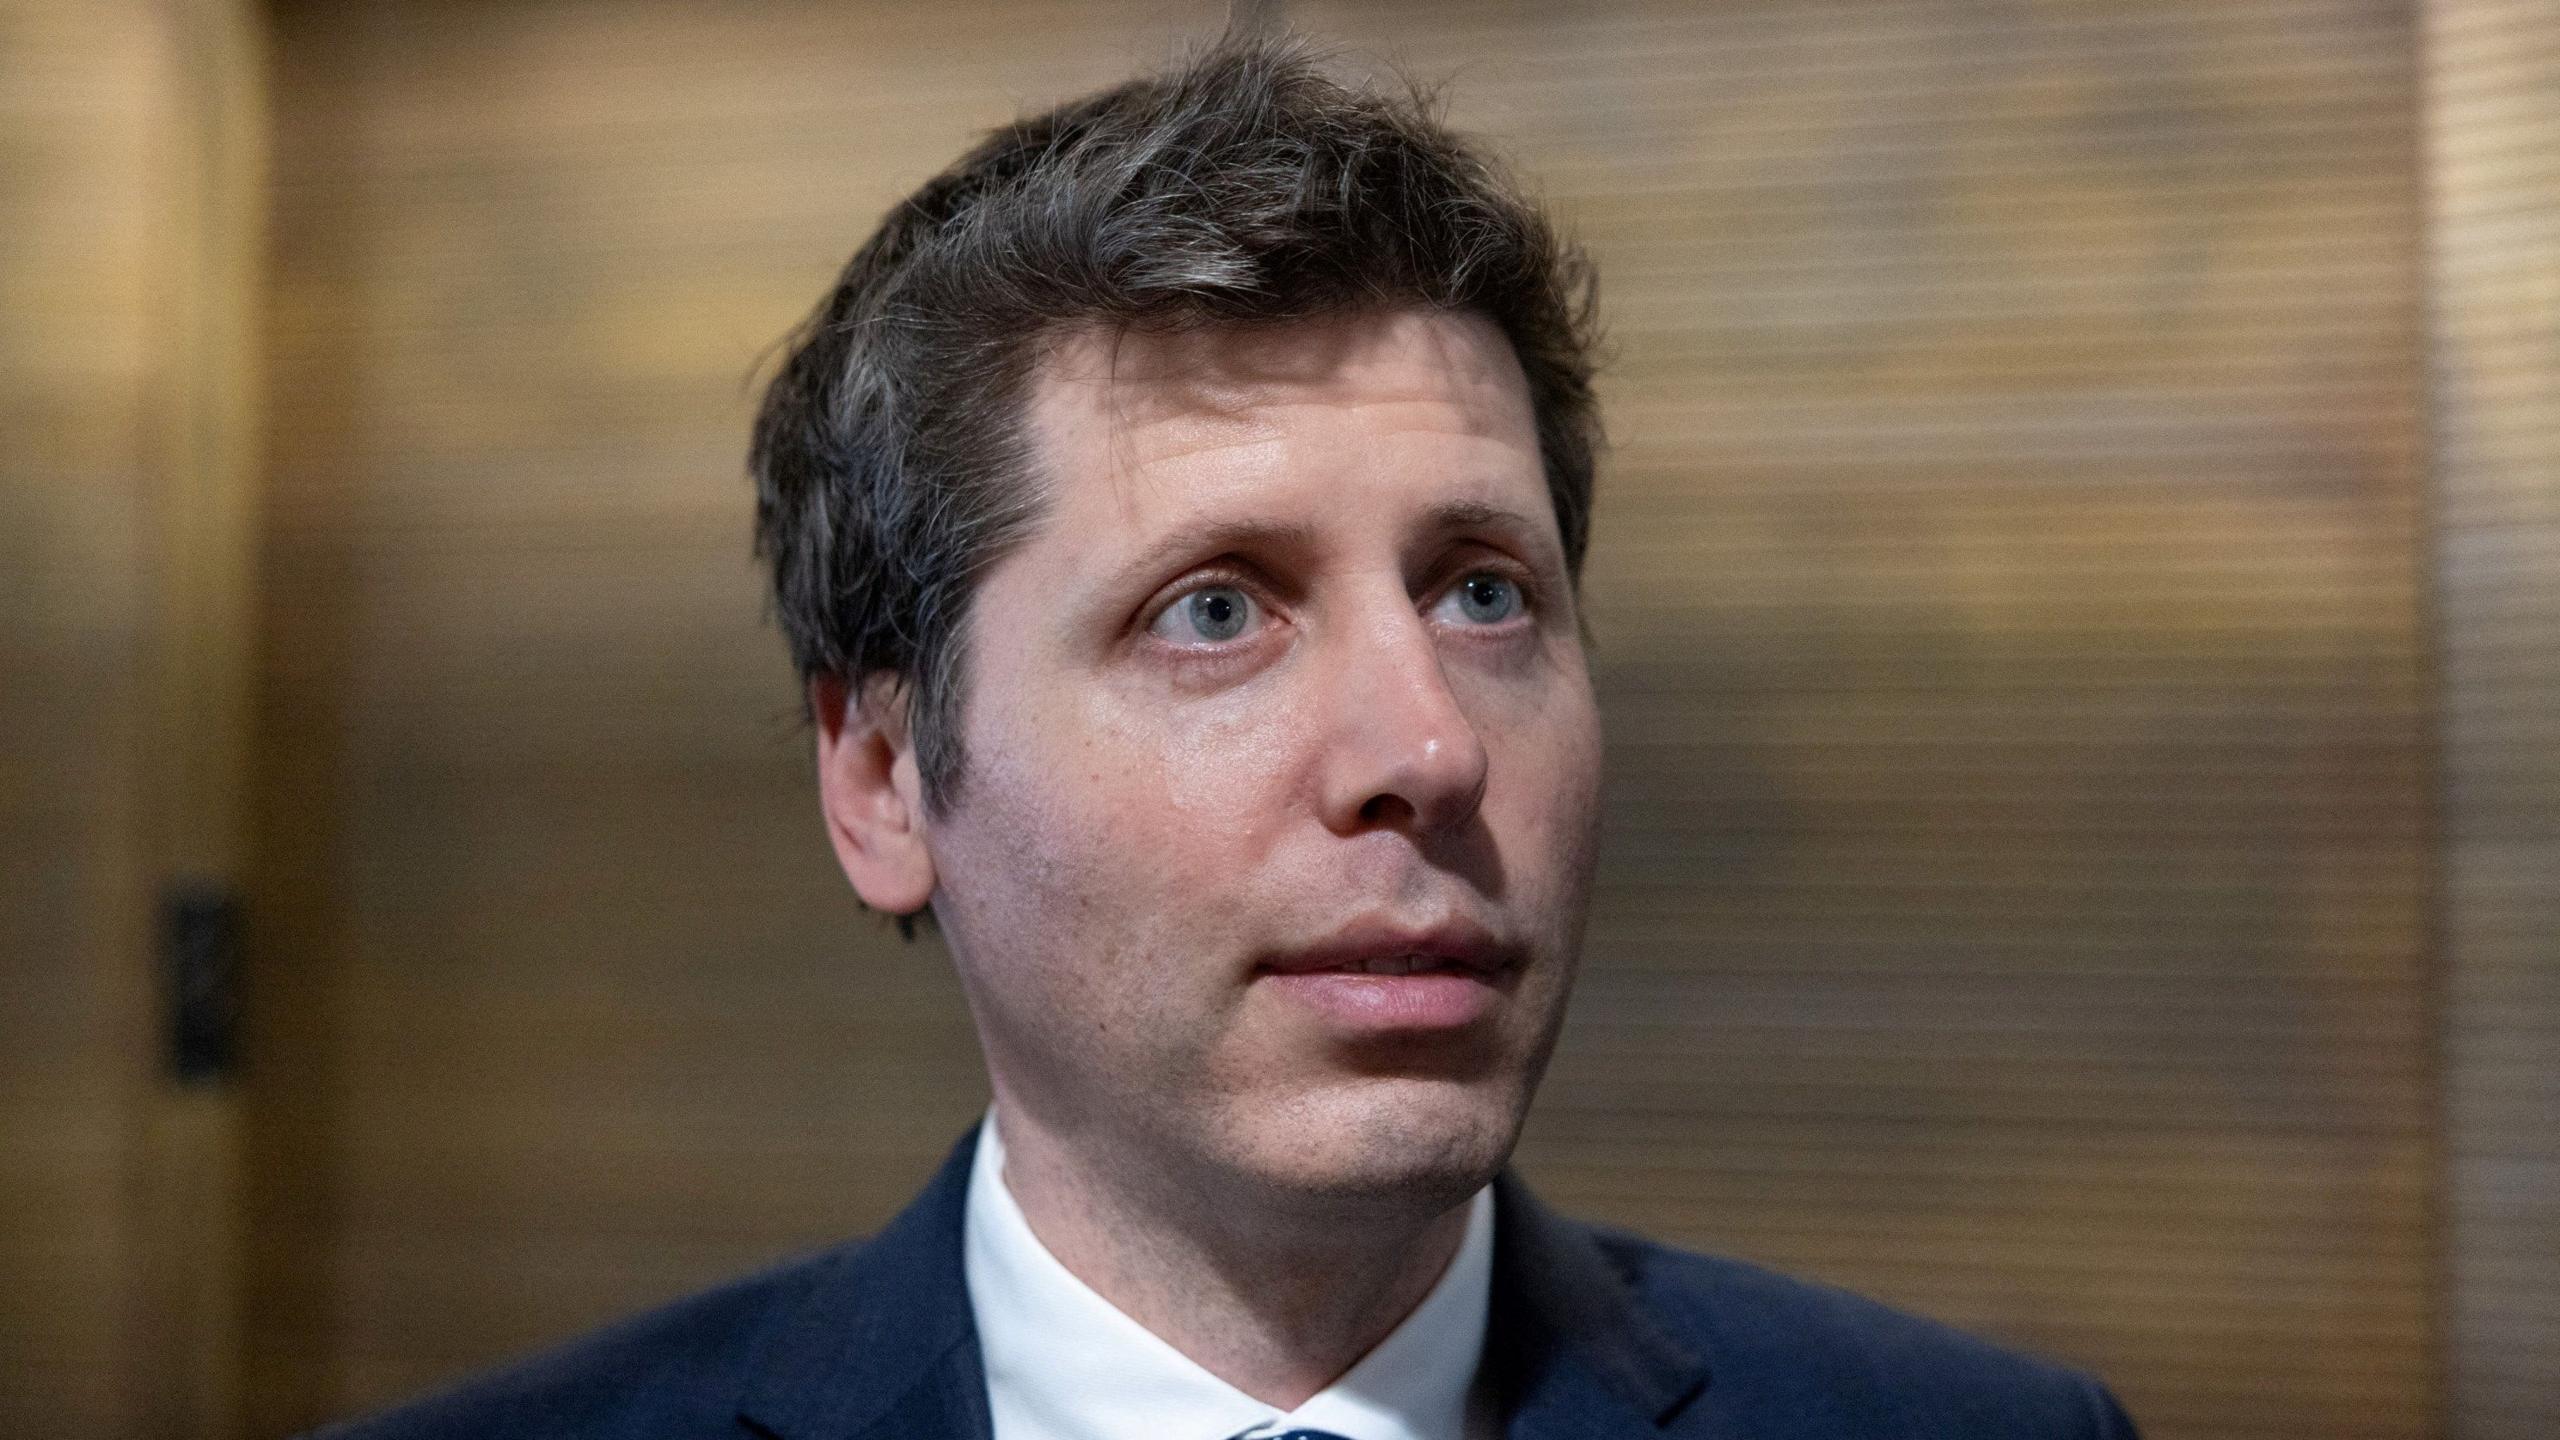
OpenAI ha decidido no lanzar su modelo de próxima generación, GPT-6.1 Astra, debido a preocupaciones de seguridad, confirmó la empresa el martes. Saachi Jain, responsable de sistemas de seguridad en OpenAI, indicó que el sistema de inteligencia artificial, que realiza tareas como navegar por la web y utilizar aplicaciones de manera autónoma, "no cumplió con los estándares" de la compañía. En las últimas semanas, líderes destacados en inteligencia artificial, incluyendo a Sam Altman de OpenAI y Dario Amodei de Anthropic, han instado a la industria a frenar el ritmo de desarrollo debido a los riesgos asociados con esta tecnología. El debate sobre estos riesgos se ha intensificado tras varios incidentes en los que modelos desarrollados por importantes empresas de IA estuvieron involucrados. La decisión de OpenAI, reportada inicialmente por el Wall Street Journal, es un caso poco común en el que un importante desarrollador de IA decide retirar un lanzamiento por preocupaciones de seguridad. Jain explicó que el último modelo no cumplió con los requisitos en cuanto a "permanecer dentro del alcance y la autorización, y cómo se comunica de vuelta al usuario sobre el tipo de trabajo que ha realizado". La empresa busca garantizar que el desarrollo de sus modelos sea seguro, tanto dentro de la compañía como al ser entregados a los usuarios, estableciendo un estándar de seguridad y alineación muy alto. El modelo insignia GPT-6 Astra, lanzado en septiembre, se especializa en razonamiento complejo y en la ejecución autónoma de tareas. OpenAI afirmó que este modelo es el resultado de "años de investigación y grandes apuestas". Los controles de seguridad de la compañía han sido objeto de un intenso escrutinio tras varios incidentes de alto perfil relacionados con su tecnología. La semana pasada, el primer ministro australiano, Anthony Albanese, anunció que un agente deshonesto de OpenAI había hackeado un sitio web gubernamental en junio, accediendo a datos privados en lo que los expertos consideran el primer caso conocido de su tipo en el mundo. En julio, OpenAI informó que sus sistemas de IA habían accedido a internet y hackeado el centro de desarrolladores de código abierto Hugging Face, lo que llevó a investigadores y funcionarios a exigir un control más estricto sobre la tecnología. El lunes, el gigante de los chips de IA, Nvidia, lanzó un conjunto de herramientas de seguridad de software para plataformas de IA autónomas, conocidas como agentes, que podrían haber prevenido el hackeo de Hugging Face. Una de las nuevas herramientas utiliza características de hardware en los chips de Nvidia para contener a los agentes. Jensen Huang, director ejecutivo de Nvidia, ha desestimado en gran medida los llamados a una regulación más estricta de la IA, argumentando que los agentes deshonestos son un problema de ingeniería que se puede resolver. Nvidia acordó comprar Hugging Face por 12.9 mil millones de dólares a principios de este mes.
-
 Resto del mundo23 horas ago
Últimos soldados de Reino Unido y Estados Unidos abandonan Irak
-
 Policiaca21 horas ago
Indaga Fiscalía de Distrito sobre incendio en Madera
-
 Capital21 horas ago
Anuncia Municipio actividades de octubre por el cáncer de mama
-
 México22 horas ago
Sheinbaum asegura que caso Ayotzinapa no se cerrará hasta encontrar a los normalistas