Acontecer
Cuatro pasos básicos para evitar ataques cibernéticos

La gente maneja sistemas computarizados que vigilan redes de energía, plantas nucleares y sistemas de control de tránsito aéreo y lo hacen a través del correo electrónico, las redes de las empresas y del gobierno.
La gente crea el código que instruye a una computadora que debe comunicarse con otra y ejecutar diferentes tareas, desde intercambios financieros hasta la operación de los semáforos.
En algún punto de la masa de unos y ceros ocurrirá un error. Un error del que un terrorista está ansioso de abusar. Muchos expertos en tecnologías de la información indican que los grupos terroristas actualmente no son capaces —y tal vez nunca lo sean— de ejecutar un acto de terrorismo cibernético. Es cierto que los grupos terroristas probablemente no creen un virus computacional tan dañino como el ILOVEYOU (2001), el Klez (2001), el gusano Code Red (2002), elBlaster (2004) o el gusano Conficker (2008). Sin embargo, las conspiraciones y la propaganda recientes indican que tienen un motivo y que han aumentado sus conocimientos.
El terrorismo cibernético está a la vuelta de la esquina. Podría tratarse de un ataque físico contra la infraestructura de internet —como el intento en Londres en 2007— con el que podrían detener el importante tráfico financiero. Podría ser un ataque contra un sistema que controle una infraestructura esencial como refinerías de petróleo, plantas nucleares o redes de transporte. Y no estamos preparados.
Así como la revista Inspire ofrece guías para construir bombas, en incontables sitios de internet —la mayoría ni siquiera están relacionados con el terrorismo— ofrecen las mismas instrucciones paso a paso parahackear las redes clave. Lo peor es que es fácil ocultar el rastro.
El terrorista solitario de tu vecindario, radicalizado en parte a causa de los mensajes en internet, puede comprar fácilmente un exploit: un fragmento de software o una secuencia de instrucciones que aprovechan un error o una vulnerabilidad para infiltrarse y dañar elsoftware de una computadora, un hardware u otra clase de equipo electrónico. Podría enviar, sin costo, un correo electrónico virulento para penetrar en el sistema computarizado de una empresa de energía. Las instrucciones están en todas partes del universo digital; el único problema es que hay muchas instrucciones de dónde elegir.
Sabemos que los grupos terroristas están interesados en esta clase de ataques. Los primeros llamados a la acción se dieron en 2005. A finales de 2011, al Qaeda urgió a emprender una «yihad electrónica» y exhortó a realizar ataques contra las redes de los gobiernos y de la infraestructura estratégica.
Con el tiempo, crece el acceso a los equipos computarizados y la sofisticación tecnológica. También es inquietante que un hackerperverso y hábil se alíe con el grupo terrorista que resulte ser el mejor postor. Al Qaeda en la Península Arábiga ciertamente es una opción.
Es sorprendente que muchos estadounidenses —incluso los jóvenes— no se den cuenta de que la infraestructura estratégica de Estados Unidos está conectada o relacionada con internet. Cualquier tecnología, base de datos o dispositivo de comunicación —incluso si cuenta con protecciones como firewalls— está expuesta a recibir un ataque en algún momento. La pregunta es cuántas veces y a qué grado. Algunas personas comparan nuestra creciente dependencia en la tecnología de la información y los varios niveles desiguales de seguridad con nuestro sistema de aviación anterior al 11-S.
Según las cifras del Departamento de Seguridad Nacional de Estados Unidos, durante la primera mitad de 2013 ocurrieron más de 200 ataques contra infraestructura estratégica, especialmente en el sector de la energía. Es la misma cantidad de ataques contra otras redes ocurridos durante todo el año anterior.
Imagina qué pasaría si un hábil ciberterrorista decidiera desconectar la red de energía eléctrica que alimenta a la costa este de Estados Unidos hasta que satisfagan ciertas demandas. ¿Hacemos lo necesario actualmente para evitar que ese terrorista penetre en esa red? Ciertamente no hemos preparado adecuadamente a nuestros ciudadanos para las consecuencias.
Nunca podremos proteger cada sistema vulnerable, así que controlar el riesgo de ataques debe ser nuestra prioridad.
Mientras el Congreso estadounidense se prepara para las elecciones de 2014, quienes estamos preocupados por la amenaza cibernética esperamos que sea aprobada una ley que establezca estándares generales para asegurar las redes y que los reportes sean más rutinarios y transparentes. A falta de legislación y además del decreto del presidente, hay cuatro medidas que el gobierno estadounidense puede tomar para reducir el riesgo de un evento catastrófico e incluso de ataques menores de terrorismo cibernético.
1. Prevención: El Departamento de Seguridad Nacional tiene una campaña llamada Stop. Think. Connect. (Detente, piensa, relaciona). Su objetivo es concientizar al público de las amenazas cibernéticas y ayudarlos a actuar con mayor seguridad en línea. Muy pocas personas saben de este esfuerzo y la generación mayor que interactúa en la red con menor frecuencia y con mayor riesgo ciertamente no lo conoce. Es necesario dar relevancia a este esfuerzo a nivel presidencial y darle difusión por medio de anuncios de servicios públicos en colaboración con el sector privado.
2. Detección: Aunque pensamos que internet está «en todas partes» —en gran parte gracias a las conexiones inalámbricas de nuestros smartphones y laptops— hay puntos de red y routers que dirigen el tráfico en internet. Muchos se encuentran en edificios sorprendentemente poco seguros. Esto significa que un atacante tecnológico sofisticado no es el único que puede amenazar el internet o dañar la infraestructura importante. El Departamento de Seguridad Nacional debe colaborar con el FBI para mapear estos complejos y supervisar los esfuerzos de seguridad.
3. Respuesta: La relación del gobierno con la industria en los temas cibernéticos ha mejorado, pero no es lo suficientemente buena. Además, todavía no tenemos reportes completos sobre los incidentes cibernéticos. Parte del problema es la cantidad. Pero si nuestro gobierno no puede analizar el alcance total de los ataques, es más difícil identificar los nuevos.
4. Recuperación: Es necesario entablar un diálogo franco con el público. El presidente Barack Obama habló sobre las amenazas a la infraestructura estratégica cuando anunció su decreto en enero, pero no pidió que se esforzaran en saber cuándo podrían ser la presa de unhacker, cómo mejorar la seguridad de sus dispositivos personales —especialmente los que se conectan con redes de oficinas— y cuándo reportar las dudas sobre la seguridad.
Si todos participan en el esfuerzo preventivo, estarán en mejor posición para recuperarse en caso de un ataque.

Acontecer
Falleció Cuauhtémoc Cárdenas a los 92 años
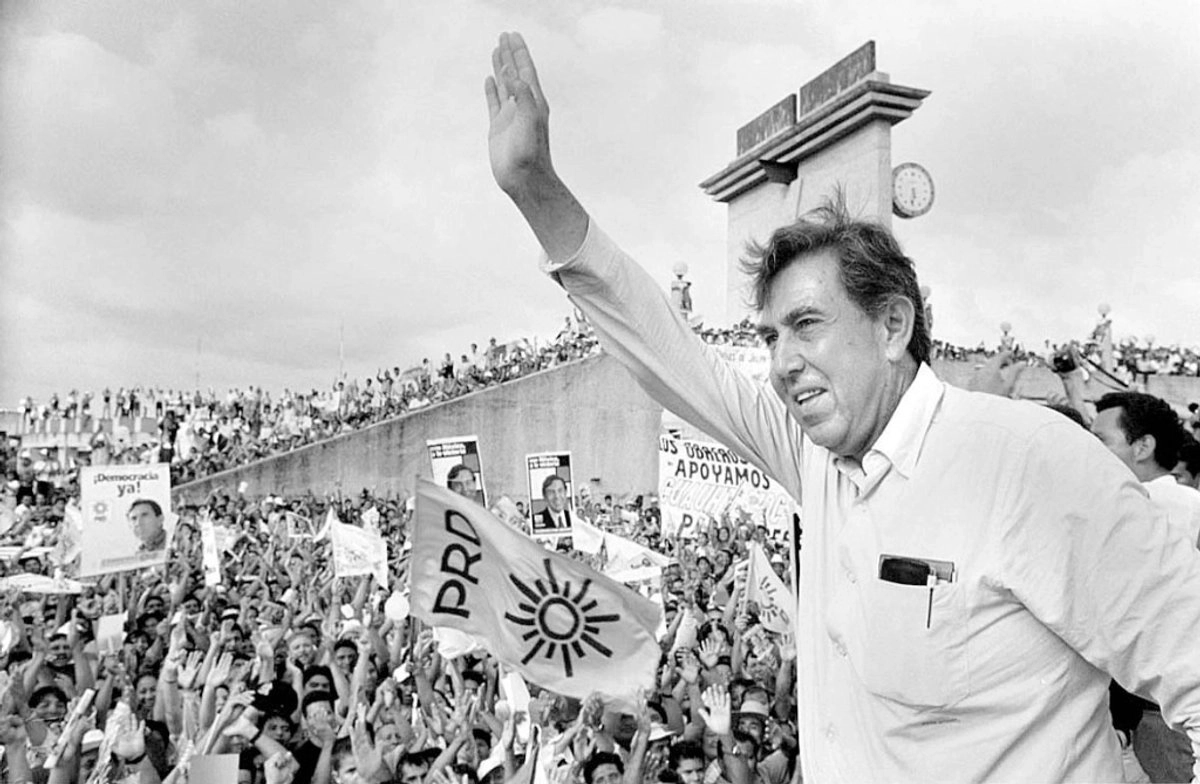
Se informa del fallecimiento del Ingeniero Cuauhtémoc Cárdenas a los 92 años, líder histórico de la izquierda mexicana.
Cuauhtémoc Cárdenas abandonó el PRI luego de considerar que el partido se había alejado de los principios que le dieron origen en la Revolución mexicana y que la imposición del Presidente de la República en el nombramiento de quien sería candidato presidencial no debía ser aceptada.
Durante más de un año buscó adeptos a la causa democrática y el 14 de octubre de 1987 el dirigente del Partido Auténtico de la Revolución Mexicana, Carlos Cantú Rosas, postuló a Cuauhtémoc Cárdenas como su candidato a la Presidencia de la República, después se sumaron el Partido Popular Socialista y el Partido del Frente Cardenista de Reconstrucción Nacional, y formaron el Frente Democrático Nacional (FDN), con otras agrupaciones pequeñas como el Partido Social Demócrata, el Partido Verde Mexicano y más tarde el Movimiento al Socialismo, que estaba integrado por desprendimientos del Partido Socialista Unificado de México, Partido Mexicano de los Trabajadores, Partido Revolucionario de los Trabajadores.
Fundador del PRD
Fue entonces que se lanzó como candidato presidencial del llamado Frente Democrático Nacional en 1988. Mientras que el PRI postuló a Carlos Salinas de Gortari. El 6 de julio día de las elecciones presidenciales, ante la famosa caída del sistema, Cárdenas, Manuel J. Clouthier (candidato del PAN) y Rosario Ibarra de Piedra (del PRT), hicieron a un lado sus diferencias y acudieron a protestar ante la Secretaría de Gobernación.
Las tendencias favorecían a Cárdenas quien se declaró vencedor con una tendencia de 42 por ciento, por 36 de Salinas y con 50 por ciento de casillas computadas. Entonces empezaron la protestas por el supuesto fraude electoral, los actos multitudinarios se repitieron, muchos estaban esperando el llamado de Cárdenas para defender el voto en las urnas, pero no ocurrió, pues según sus colaboradores pudo haberse desatado una guerra civil.
Después de la elección de 1988 optó por fundar un partido político para llevar adelante los objetivos de su campaña. Así nació el PRD en 1989. Volvió a ser candidato presidencial en 1994 y 2000, y en 1997 se convirtió en el primer jefe de Gobierno electo de la capital.
-
 México23 horas ago
Maru Campos niega conocimiento sobre la CIA en Chihuahua
-
 Policiaca21 horas ago
Detiene FGE a masculino por incumplimiento de la obligación alimentaria en la ciudad de Chihuahua
-
 Revista21 horas ago
Laura Bozzo sigue hospitalizada con complicaciones pulmonares
-
 Revista23 horas ago
Inicia la semana del Latin Grammy con Premios Especiales
You must be logged in to post a comment Login