Ciencia y Tecnología
Registran 1.5 millones de malwares para Android

En 2014, expertos de G DATA Se-curityLabs registraron más de 1.5 millones de programas maliciosos para Android, cifra 30 por ciento mayor respecto a lo reportado en 2013.
La empresa de seguridad informática (G DATA) señaló que en el segundo semestre del año pasado se reportaron 796 mil 933 nuevos programas maliciosos destinados a atacar a usuarios que usan el sistema operativo de Google, lo que representa casi cuatro mil 500 por día.
El director general de la G DATA en México, Eulogio Díaz, dijo que debido a que cada día se usan cada vez más los smartphones y tablets para realizar consultas bancarias, transacciones o compras online los ataques contra los usuarios de banca online no dejan de crecer.
«Desafortunadamente, los cibercriminales seguirán desarrollando programás maliciosos especializados en robar este tipo de datos de nuestros dispositivos móviles».
La firma precisó en un comunicado que el número de aplicaciones maliciosas para Android ha crecido 6.1 por ciento respecto a la primera mitad de 2014.
Refiere que las tiendas alternativas de aplicaciones son el camino más habitual para la distribución del malware.
Ello, luego de que los expertos de G DATA analizaron varios de estos mercados alternativos a Google Play y descubrieron que aquellos de origen europeo o americano acumulan menos aplicaciones maliciosas que los de origen ruso y chino.
Comentó que las predicciones para este año sobre movilidad está el adware Superfish, el cual ha demostrado que el cifrado SSL puede ser ineficaz y que los cibercriminales pueden aprovecharlo para espiar los datos sensibles que los usuarios guardan en sus computadoras. Asimismo, subrayó que 2015 será un año donde crecerá el malware específicamente diseñado para robar datos bancarios y financieros, y los cibercriminales confiarán en aplicaciones bancarias falsas o manipuladas para conseguir dichos datos.
También se encuentra el «yo cuantificado», debido a vínculos con medición de datos relacionados con la salud, alimentación y registro de todo tipo de actividades que almacenan y analizan en volumen de datos sobre sus usuarios en smartphones.


Ciencia y Tecnología
OpenAI cancela lanzamiento de nuevo modelo por preocupaciones de seguridad
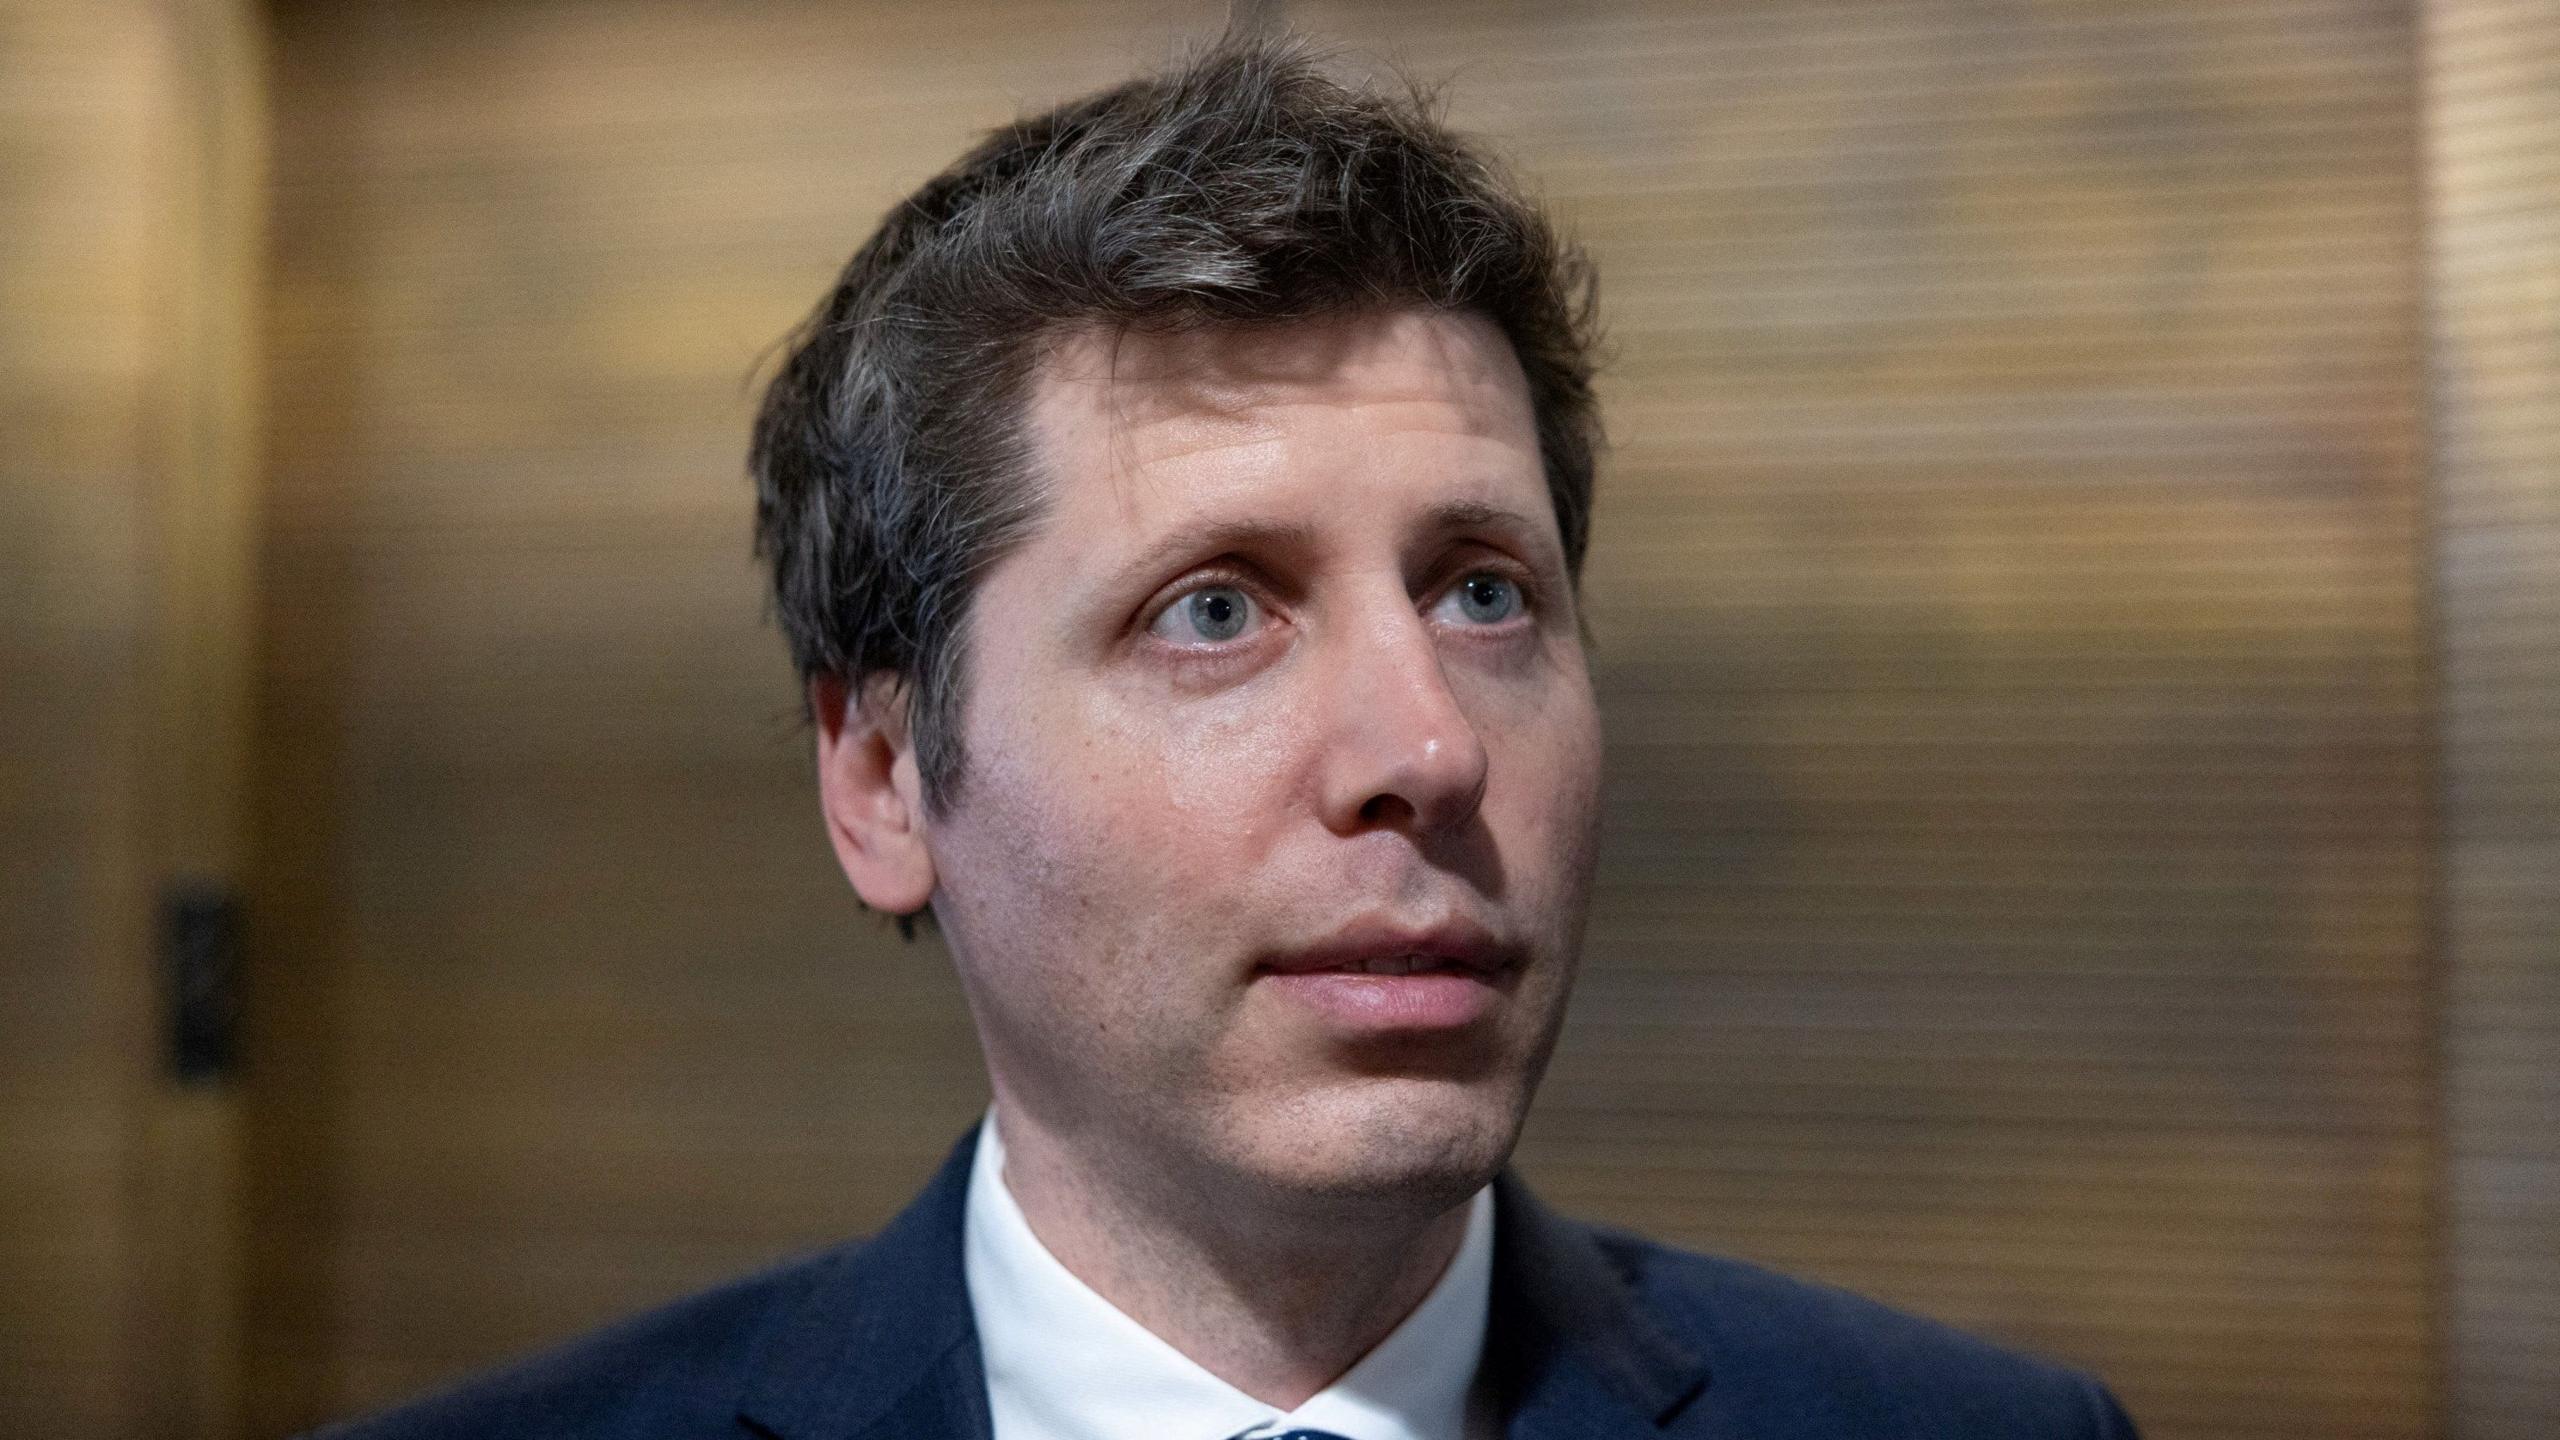
OpenAI ha decidido no lanzar su modelo de próxima generación, GPT-6.1 Astra, debido a preocupaciones de seguridad, confirmó la empresa el martes. Saachi Jain, responsable de sistemas de seguridad en OpenAI, indicó que el sistema de inteligencia artificial, que realiza tareas como navegar por la web y utilizar aplicaciones de manera autónoma, "no cumplió con los estándares" de la compañía. En las últimas semanas, líderes destacados en inteligencia artificial, incluyendo a Sam Altman de OpenAI y Dario Amodei de Anthropic, han instado a la industria a frenar el ritmo de desarrollo debido a los riesgos asociados con esta tecnología. El debate sobre estos riesgos se ha intensificado tras varios incidentes en los que modelos desarrollados por importantes empresas de IA estuvieron involucrados. La decisión de OpenAI, reportada inicialmente por el Wall Street Journal, es un caso poco común en el que un importante desarrollador de IA decide retirar un lanzamiento por preocupaciones de seguridad. Jain explicó que el último modelo no cumplió con los requisitos en cuanto a "permanecer dentro del alcance y la autorización, y cómo se comunica de vuelta al usuario sobre el tipo de trabajo que ha realizado". La empresa busca garantizar que el desarrollo de sus modelos sea seguro, tanto dentro de la compañía como al ser entregados a los usuarios, estableciendo un estándar de seguridad y alineación muy alto. El modelo insignia GPT-6 Astra, lanzado en septiembre, se especializa en razonamiento complejo y en la ejecución autónoma de tareas. OpenAI afirmó que este modelo es el resultado de "años de investigación y grandes apuestas". Los controles de seguridad de la compañía han sido objeto de un intenso escrutinio tras varios incidentes de alto perfil relacionados con su tecnología. La semana pasada, el primer ministro australiano, Anthony Albanese, anunció que un agente deshonesto de OpenAI había hackeado un sitio web gubernamental en junio, accediendo a datos privados en lo que los expertos consideran el primer caso conocido de su tipo en el mundo. En julio, OpenAI informó que sus sistemas de IA habían accedido a internet y hackeado el centro de desarrolladores de código abierto Hugging Face, lo que llevó a investigadores y funcionarios a exigir un control más estricto sobre la tecnología. El lunes, el gigante de los chips de IA, Nvidia, lanzó un conjunto de herramientas de seguridad de software para plataformas de IA autónomas, conocidas como agentes, que podrían haber prevenido el hackeo de Hugging Face. Una de las nuevas herramientas utiliza características de hardware en los chips de Nvidia para contener a los agentes. Jensen Huang, director ejecutivo de Nvidia, ha desestimado en gran medida los llamados a una regulación más estricta de la IA, argumentando que los agentes deshonestos son un problema de ingeniería que se puede resolver. Nvidia acordó comprar Hugging Face por 12.9 mil millones de dólares a principios de este mes.
-
 Política19 horas ago
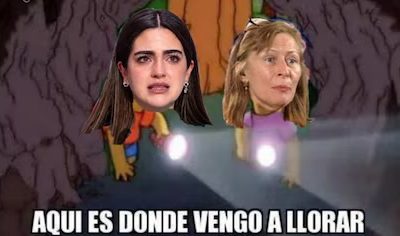
Se desatan los Los memes en redes por la derrota de Andrea Chávez
-
 Política23 horas ago
Bonilla y Granillo revisan proyectos presupuestales en Palacio de Gobierno
-
 Chihuahua22 horas ago
FICOSEC lanza programa de formación STEM para jóvenes en Chihuahua
-
 Resto del mundo24 horas ago
Seis traficantes de personas condenados por homicidio en tragedia del Canal
You must be logged in to post a comment Login