Ciencia y Tecnología
Bloqueará Twitter a usuarios abusivos

Twitter dio a conocer actualizaciones que permiten establecer medidas dirigidas a usuarios que abusan de otros, así como modificaciones para limitar a quienes violen normas de seguridad.
La red social fundada por Jack Dorsey detalló en su blog oficial que trabaja en una actualización en su política de amenazas que se extiende a la violencia indirecta.
En ese sentido, explicó, la política anterior limitaba la capacidad para actuar en ciertos tipos de comportamiento amenazante, mientras que la actual permite establecer medidas hacia usuarios que abusan de otros.
La red social que emite 500 millones de tuits por día, además de medidas como la eliminación de determinados contenidos o la verificación de sus números telefónicos por abusos, también podrá bloquear cuentas abusivas por periodos específicos de tiempo.
«Esta opción nos da ventaja en una variedad de contextos, sobre todo cuando varios usuarios inician el acoso contra una persona o grupo de personas» abundó la empresa.
Además, expuso el microblogguing, contará con una herramienta para identificar a los usuarios sospechosos, tuits abusivos, así como para limitar el alcance de las publicaciones.
La función toma en cuenta diversas señales como el contexto, la edad del usuario titular de la cuenta así como la similitud con otros tuits, explicó.
Para determinar si se trata de una cuenta abusiva el equipo de seguridad de la compañía no considerará si las publicaciones son en respuesta a un usuario controversial o impopular.
Twitter destacó que dedicará más recursos para ofrecer mejores respuestas a los informes e identificar y limitar los incentivos que permiten e incluso alientan a algunos usuarios para participar en el abuso.
«Como el objetivo final es garantizar que Twitter es un lugar seguro para el mayor número posible de puntos de vista, vamos a seguir para evaluar y actualizar nuestro enfoque en este campo crítico» apuntó.

Ciencia y Tecnología
OpenAI cancela lanzamiento de nuevo modelo por preocupaciones de seguridad
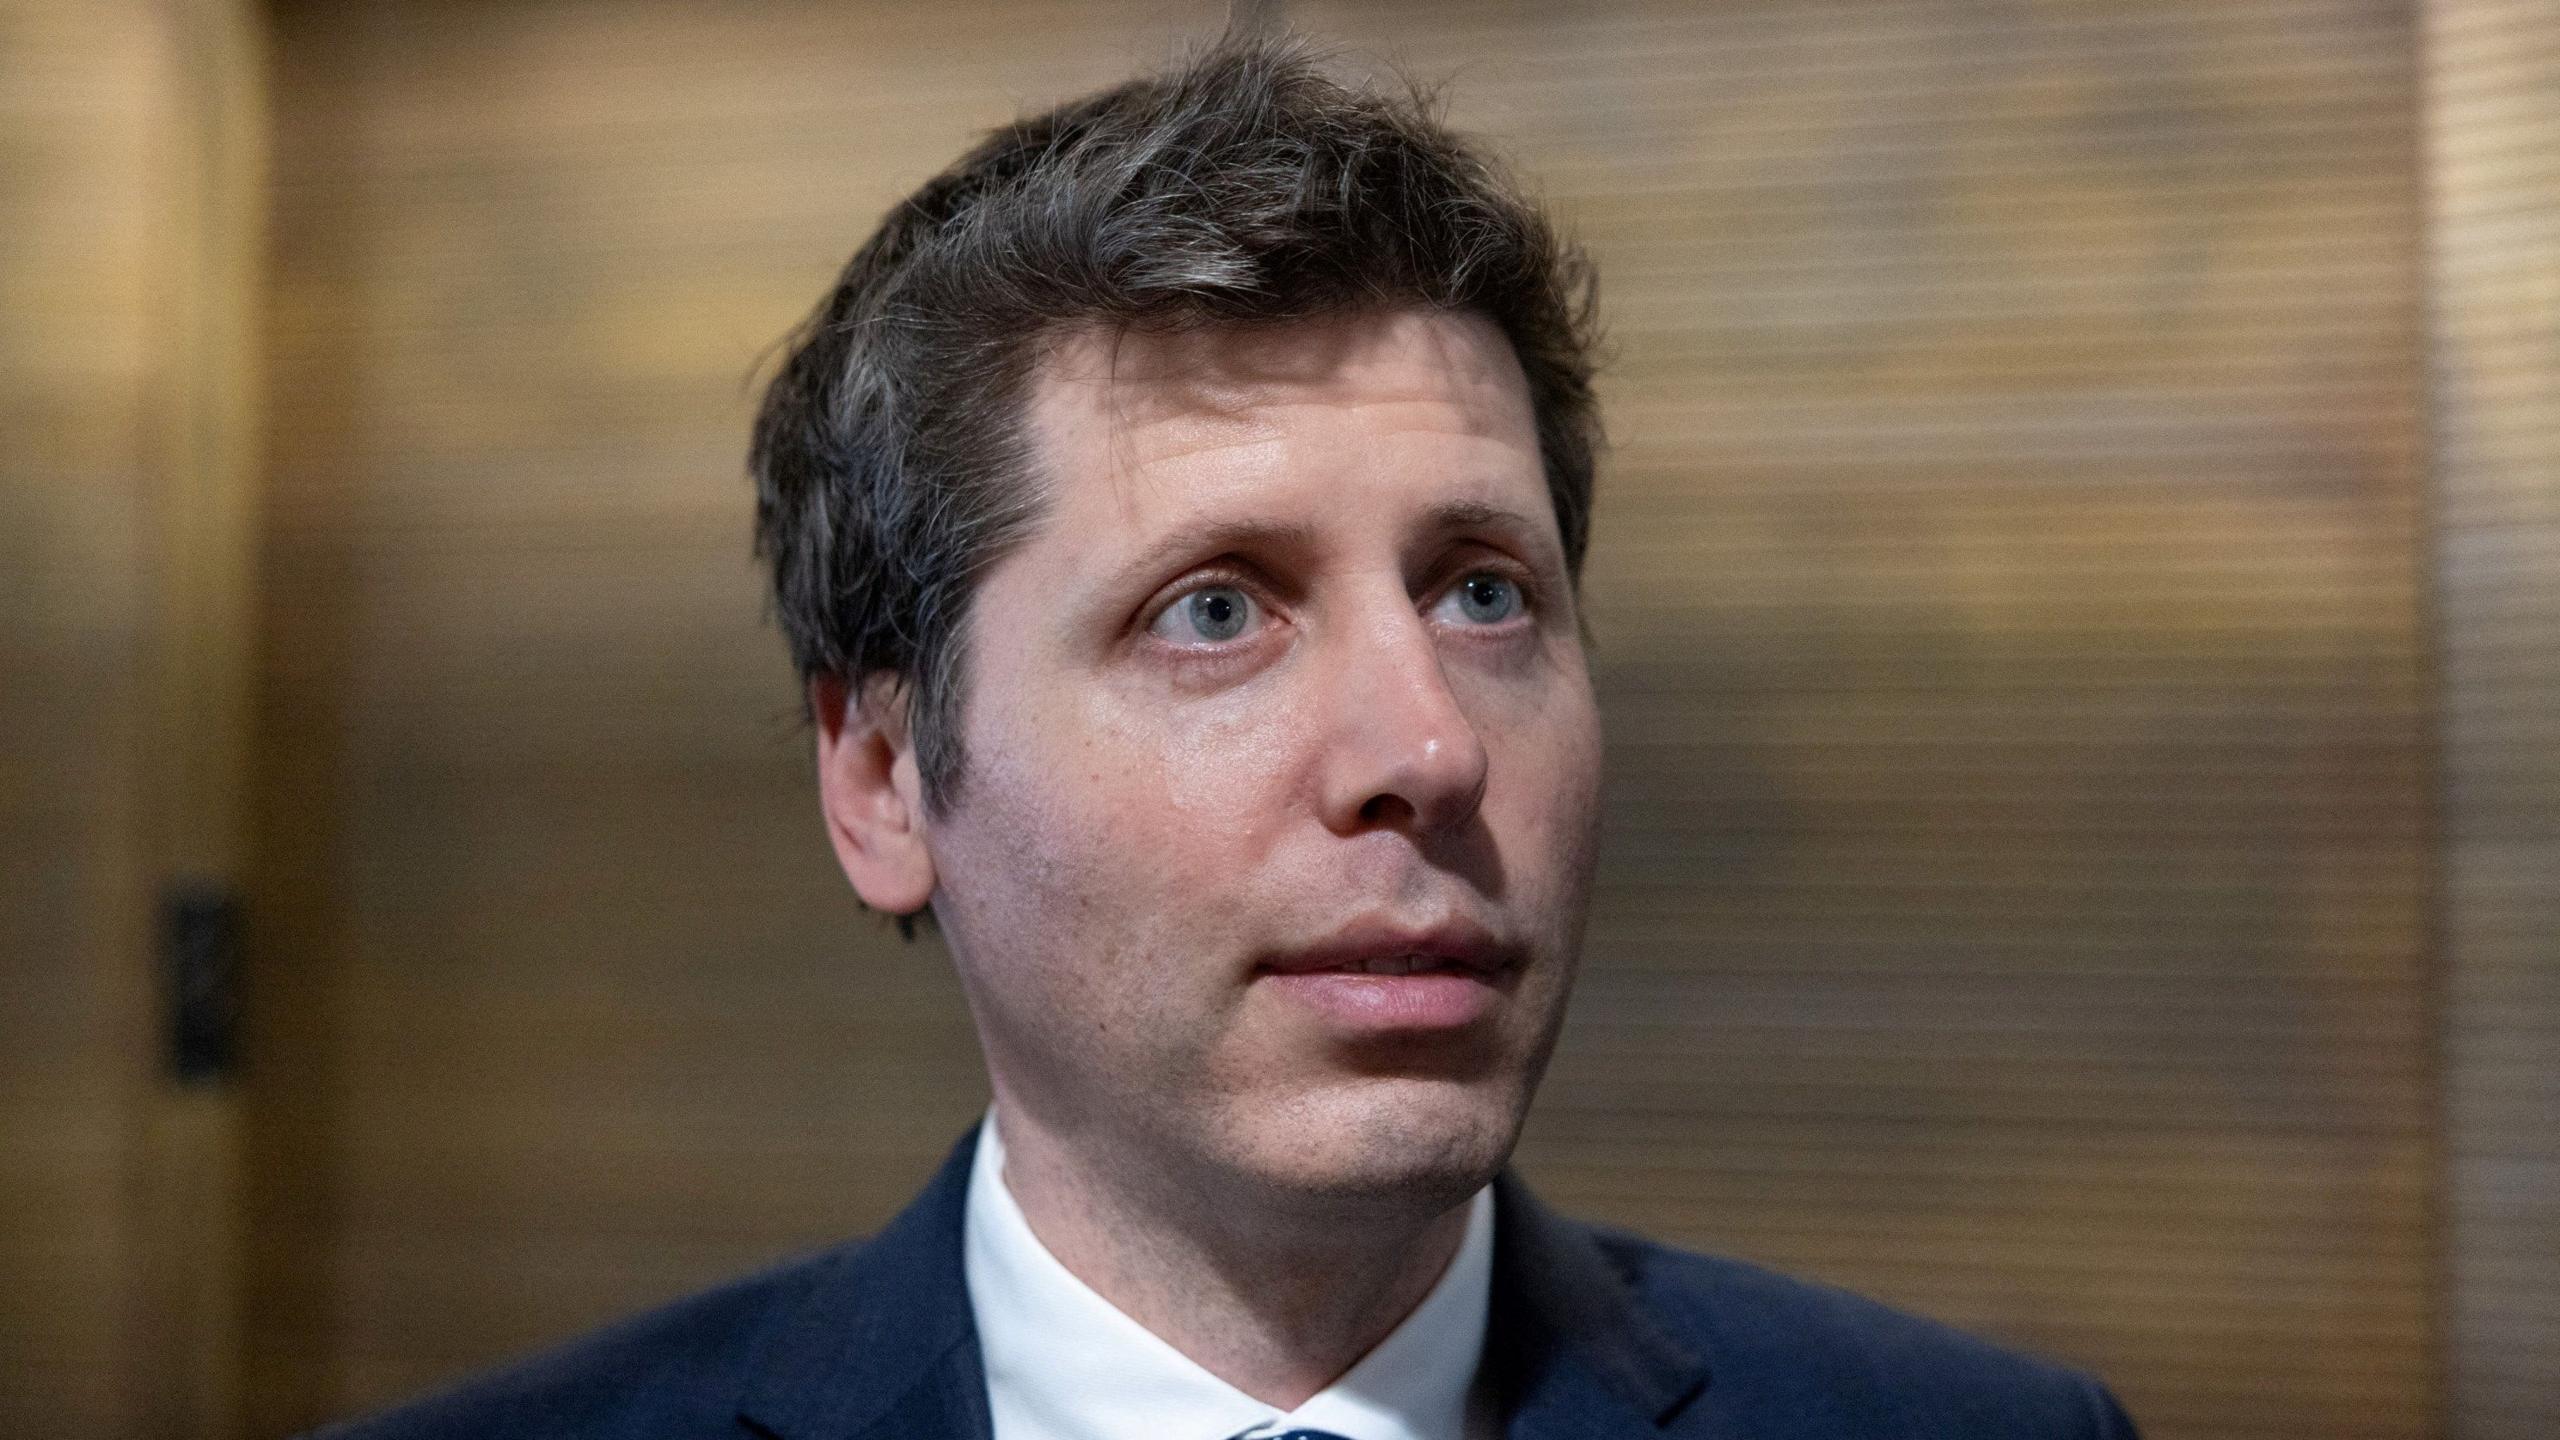
OpenAI ha decidido no lanzar su modelo de próxima generación, GPT-6.1 Astra, debido a preocupaciones de seguridad, confirmó la empresa el martes. Saachi Jain, responsable de sistemas de seguridad en OpenAI, indicó que el sistema de inteligencia artificial, que realiza tareas como navegar por la web y utilizar aplicaciones de manera autónoma, "no cumplió con los estándares" de la compañía. En las últimas semanas, líderes destacados en inteligencia artificial, incluyendo a Sam Altman de OpenAI y Dario Amodei de Anthropic, han instado a la industria a frenar el ritmo de desarrollo debido a los riesgos asociados con esta tecnología. El debate sobre estos riesgos se ha intensificado tras varios incidentes en los que modelos desarrollados por importantes empresas de IA estuvieron involucrados. La decisión de OpenAI, reportada inicialmente por el Wall Street Journal, es un caso poco común en el que un importante desarrollador de IA decide retirar un lanzamiento por preocupaciones de seguridad. Jain explicó que el último modelo no cumplió con los requisitos en cuanto a "permanecer dentro del alcance y la autorización, y cómo se comunica de vuelta al usuario sobre el tipo de trabajo que ha realizado". La empresa busca garantizar que el desarrollo de sus modelos sea seguro, tanto dentro de la compañía como al ser entregados a los usuarios, estableciendo un estándar de seguridad y alineación muy alto. El modelo insignia GPT-6 Astra, lanzado en septiembre, se especializa en razonamiento complejo y en la ejecución autónoma de tareas. OpenAI afirmó que este modelo es el resultado de "años de investigación y grandes apuestas". Los controles de seguridad de la compañía han sido objeto de un intenso escrutinio tras varios incidentes de alto perfil relacionados con su tecnología. La semana pasada, el primer ministro australiano, Anthony Albanese, anunció que un agente deshonesto de OpenAI había hackeado un sitio web gubernamental en junio, accediendo a datos privados en lo que los expertos consideran el primer caso conocido de su tipo en el mundo. En julio, OpenAI informó que sus sistemas de IA habían accedido a internet y hackeado el centro de desarrolladores de código abierto Hugging Face, lo que llevó a investigadores y funcionarios a exigir un control más estricto sobre la tecnología. El lunes, el gigante de los chips de IA, Nvidia, lanzó un conjunto de herramientas de seguridad de software para plataformas de IA autónomas, conocidas como agentes, que podrían haber prevenido el hackeo de Hugging Face. Una de las nuevas herramientas utiliza características de hardware en los chips de Nvidia para contener a los agentes. Jensen Huang, director ejecutivo de Nvidia, ha desestimado en gran medida los llamados a una regulación más estricta de la IA, argumentando que los agentes deshonestos son un problema de ingeniería que se puede resolver. Nvidia acordó comprar Hugging Face por 12.9 mil millones de dólares a principios de este mes.
-
 Chihuahua20 horas ago
“La voy a buscar”: Cruz Pérez llama a la unidad con Andrea Chávez
-
 Revista16 horas ago
Hospital Angeles México inaugura nueva Unidad de Terapia Intensiva
-
 Resto del mundo24 horas ago
Corte Suprema de EE. UU. permite ejecución de Christa Pike en Tennessee
-
 Deportes17 horas ago
Regreso del Apertura 2026 de Liga MX tras pausa por Fecha FIFA