Ciencia y Tecnología
¿Cómo defenderse del falso video porno en Facebook que infecta tu computadora?
Un falso video porno recorre Facebook, infecta computadoras (y la reputación de más de uno) y puede darte algún que otro dolor de cabeza.
Se cree que miles de usuarios de internet han caído presa de este engaño al intentar reproducir un video en el que son etiquetados en la red social.
Es algo que comenzó a observar la semana pasada el Laboratorio de Investigación de ESET Latinoamérica, una compañía de soluciones de software de seguridad.
«Este malware no solo infecta el equipo con troyanos para el robo de información, sino que además instala una extensión en el navegador para publicar en Facebook de forma automática y seguir propagando el contenido», explicó Matías Porolli, analista de malware de ESET citado en el sitio welivescurity.com, una página con análisis de la comunidad de seguridad de ESET.
Los troyanos son software malicioso que tiene la apariencia de ser legítimo e inofensivo pero que, cuando se ejecuta, le permite al hacker acceder de forma remota al equipo infectado.
«Es probable», agregó el encargado de la investigación, «que también robe credenciales de Gmail, porque se abre una pestaña del navegador que requiere acceso a la cuenta».
Este malware «es bastante difícil de desinfectar», le dijo Porolli a BBC Mundo.
La compañía todavía trabaja en las estadísticas para intentar determinar el alcance exacto del ataque.
¿Cómo identificarlo?
El Laboratorio de Investigación de ESET Latinoamérica asegura que el título del enlace malicioso lleva el mismo nombre del usuario que lo comparte.
En realidad no es un video, sino una imagen pornográfica genérica. Cada vez que se publica en el muro de un usuario, en el «video» se etiquetan de forma involuntaria alrededor de 20 personas.
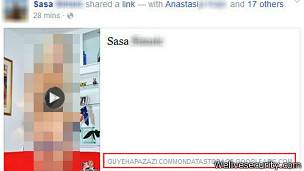
La configuración de la publicación, o post, es pública. Eso genera que la difusión sea más efectiva.
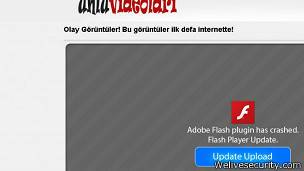
Al hacer clic en el «video» la persona es redireccionada a sitios donde aparece el aviso de que Flash Player está desactualizado y proporciona «un supuesto enlace desde donde se puede descargar para poder ver el video en cuestión».
«Este malware usa wget (una herramienta para descargar contenido desde servidores) para descargar otras amenazas de internet e instala una extensión en el navegador que es la que se encarga de seguir propagando la amenaza por Facebook», dijo Porolli.
Esa extensión hace que el usuario no vea ciertos botones en Facebook como el del manejo de las cuestiones relativas a seguridad y el cierre de la sesión.
Eso hace que sea «más difícil para el usuario deshacerse de las amenazas. Si el usuario está desprotegido, si no tiene antivirus, se descomprimen otras amenazas y las ejecuta automáticamente», agregó.
¿Qué hacer para defenderse?
«Gran parte de este tipo de ataque», le dijo Porolli a BBC Mundo, «se basa en ingeniería social. Que el usuario sepa de estas cosas es la principal forma de protección».
La url, o dirección de internet del video, es «sospechosa» por las palabras que contiene, señaló el investigador de ESET Latinoamérica.
«Hay que tener un poco de conciencia, si encontramos algo sospechoso, hay que proceder con cautela. En el caso de que tengamos duda de que un amigo lo haya publicado, lo más rápido, lo más lógico sería enviarle un mensaje. No lleva más de cinco minutos y nos puede ahorrar grandes problemas», señaló Porolli.
Otra de las sugerencias, aseguran los expertos, es siempre descargar actualizaciones de los sitios oficiales y evitar reaccionar a los anuncios de actualizar software que pueden aparecer en otros sitios.
ESET Latinoamérica también recomienda la utilización de herramientas de seguridad informática.
Es esencial que la computadora cuente con programas de antivirus, antispam y antiphishing y que éstos estén al día.
Para esta amenaza del video en Facebook, explicó Porolli, «la mitad de los antivirus disponibles lo están detectando».
BBC Mundo

Ciencia y Tecnología
OpenAI cancela lanzamiento de nuevo modelo por preocupaciones de seguridad
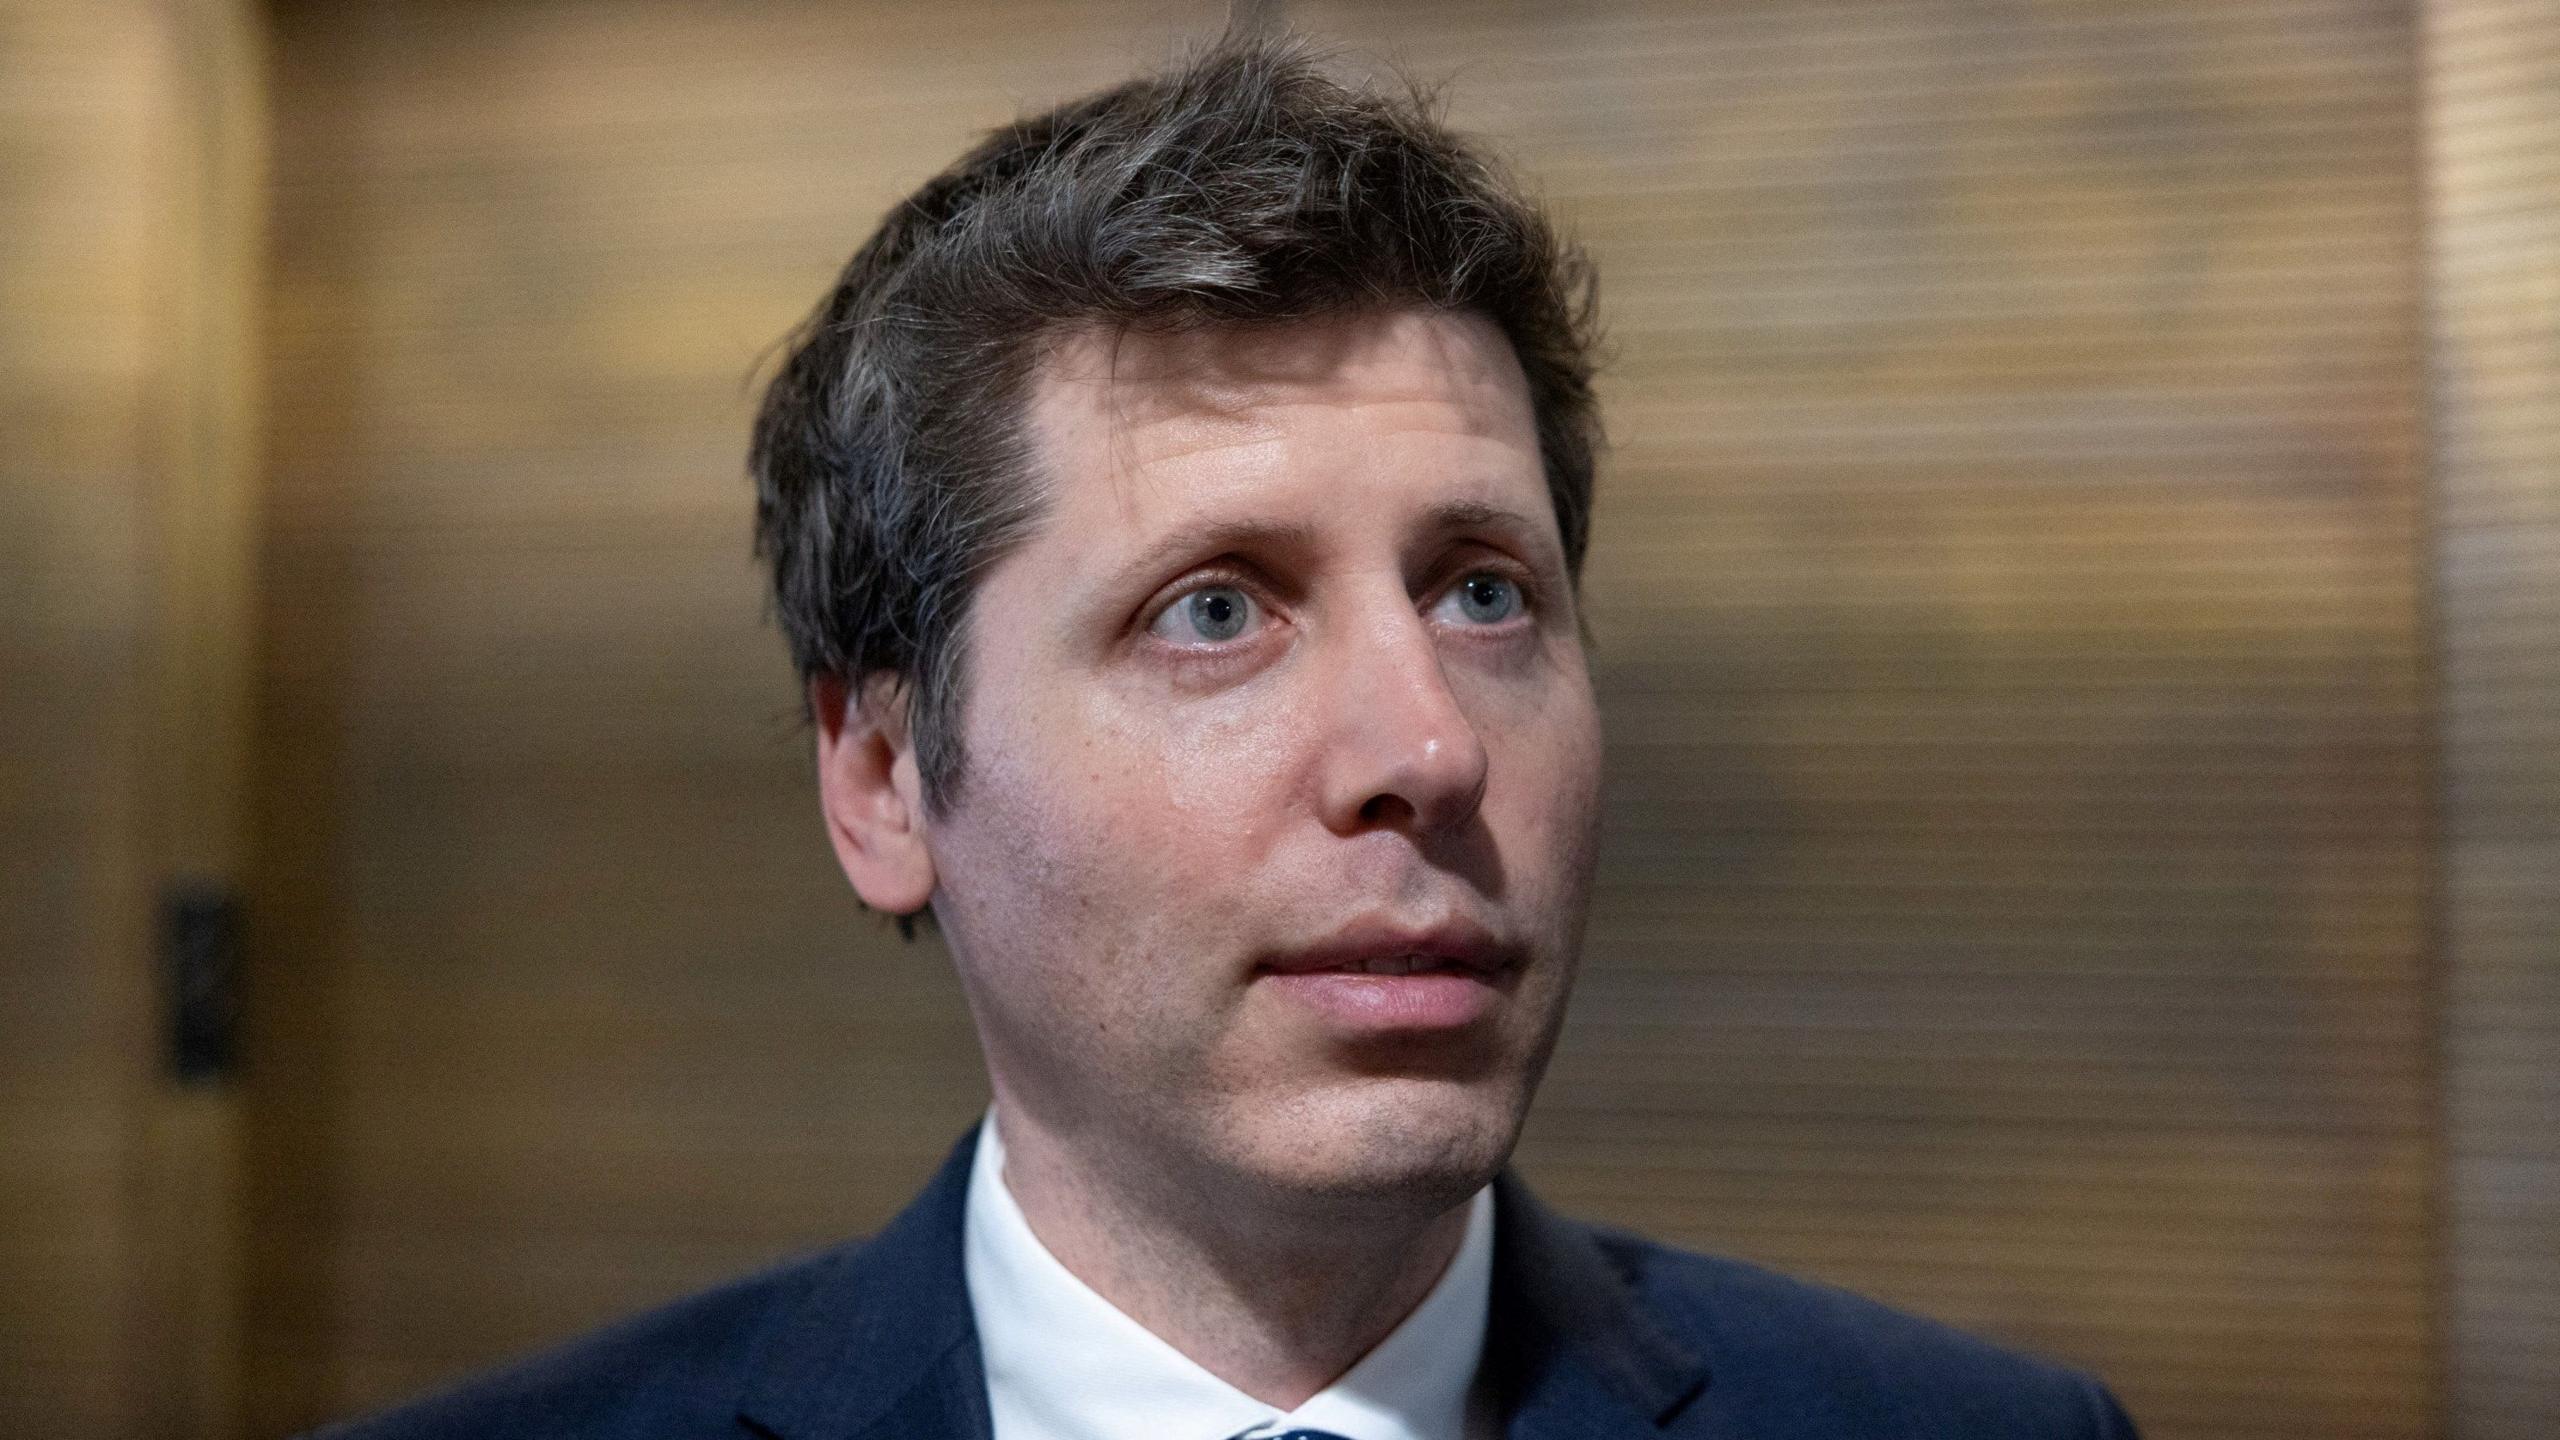
OpenAI ha decidido no lanzar su modelo de próxima generación, GPT-6.1 Astra, debido a preocupaciones de seguridad, confirmó la empresa el martes. Saachi Jain, responsable de sistemas de seguridad en OpenAI, indicó que el sistema de inteligencia artificial, que realiza tareas como navegar por la web y utilizar aplicaciones de manera autónoma, "no cumplió con los estándares" de la compañía. En las últimas semanas, líderes destacados en inteligencia artificial, incluyendo a Sam Altman de OpenAI y Dario Amodei de Anthropic, han instado a la industria a frenar el ritmo de desarrollo debido a los riesgos asociados con esta tecnología. El debate sobre estos riesgos se ha intensificado tras varios incidentes en los que modelos desarrollados por importantes empresas de IA estuvieron involucrados. La decisión de OpenAI, reportada inicialmente por el Wall Street Journal, es un caso poco común en el que un importante desarrollador de IA decide retirar un lanzamiento por preocupaciones de seguridad. Jain explicó que el último modelo no cumplió con los requisitos en cuanto a "permanecer dentro del alcance y la autorización, y cómo se comunica de vuelta al usuario sobre el tipo de trabajo que ha realizado". La empresa busca garantizar que el desarrollo de sus modelos sea seguro, tanto dentro de la compañía como al ser entregados a los usuarios, estableciendo un estándar de seguridad y alineación muy alto. El modelo insignia GPT-6 Astra, lanzado en septiembre, se especializa en razonamiento complejo y en la ejecución autónoma de tareas. OpenAI afirmó que este modelo es el resultado de "años de investigación y grandes apuestas". Los controles de seguridad de la compañía han sido objeto de un intenso escrutinio tras varios incidentes de alto perfil relacionados con su tecnología. La semana pasada, el primer ministro australiano, Anthony Albanese, anunció que un agente deshonesto de OpenAI había hackeado un sitio web gubernamental en junio, accediendo a datos privados en lo que los expertos consideran el primer caso conocido de su tipo en el mundo. En julio, OpenAI informó que sus sistemas de IA habían accedido a internet y hackeado el centro de desarrolladores de código abierto Hugging Face, lo que llevó a investigadores y funcionarios a exigir un control más estricto sobre la tecnología. El lunes, el gigante de los chips de IA, Nvidia, lanzó un conjunto de herramientas de seguridad de software para plataformas de IA autónomas, conocidas como agentes, que podrían haber prevenido el hackeo de Hugging Face. Una de las nuevas herramientas utiliza características de hardware en los chips de Nvidia para contener a los agentes. Jensen Huang, director ejecutivo de Nvidia, ha desestimado en gran medida los llamados a una regulación más estricta de la IA, argumentando que los agentes deshonestos son un problema de ingeniería que se puede resolver. Nvidia acordó comprar Hugging Face por 12.9 mil millones de dólares a principios de este mes.
-
 Chihuahua24 horas ago
Congreso del Estado convoca a Reconocimiento al Mérito Deportivo 2026
-
 Política18 horas ago
Se desatan los Los memes en redes por la derrota de Andrea Chávez
-
 Política22 horas ago
Bonilla y Granillo revisan proyectos presupuestales en Palacio de Gobierno
-
 Chihuahua22 horas ago
Cuauhtémoc Estrada defiende a Cruz Pérez Cuéllar ante críticas del PAN