Ciencia y Tecnología
¿Cómo saber si espían tu Android?

¿Y si alguien está espiando todo lo que haces con el móvil? Ya vimos que es posible hackear un móvil Android si se cumplen ciertas condiciones, y en la mayoría de los casos no hay un indicio clave que puedas usar para determinar si están espiando tu móvil o no.
Si sospechas que alguien puede haber manipulado tu smartphone para que te espíe, aquí encontrarás cómo descubrir si tu móvil te está espiando, así como qué medidas puedes tomar para evitarlo.
Uno de los primeros pasos que usan las aplicaciones que se usan para espiar es pedirte que desactives cualquier tipo de protección que tengas en el móvil. En Android, esto generalmente es sinónimo de Google Play Protect, la protección preinstalada en la mayoría de móviles Android.
El motivo es sencillo: Google Play Protect detecta muchas de estas aplicaciones como maliciosas, de modo que evita que funcionen y en algunos casos las puede desinstalar por sí mismo. Si sospechas que tu móvil puede haber sido manipulado, nunca está de más comprobar que Google Play Protect está activado.
Para hacerlo, abre el menú lateral de Google Play y elige Play Protect. Si está desactivado aparece un icono de color rojo avisándote. Toca en él y marca Buscar amenazas de seguridad en dispositivo para activar Google Play Protect.
Si Play Protect estaba desactivado, lo mejor es que vuelvas a la pantalla anterior y fuerces un análisis de las aplicaciones instaladas, para detectar una posible aplicación espía. Para ello, toca en el botón de reanudar el análisis.
Fuente: Xatakandroid.com

Ciencia y Tecnología
OpenAI cancela lanzamiento de nuevo modelo por preocupaciones de seguridad
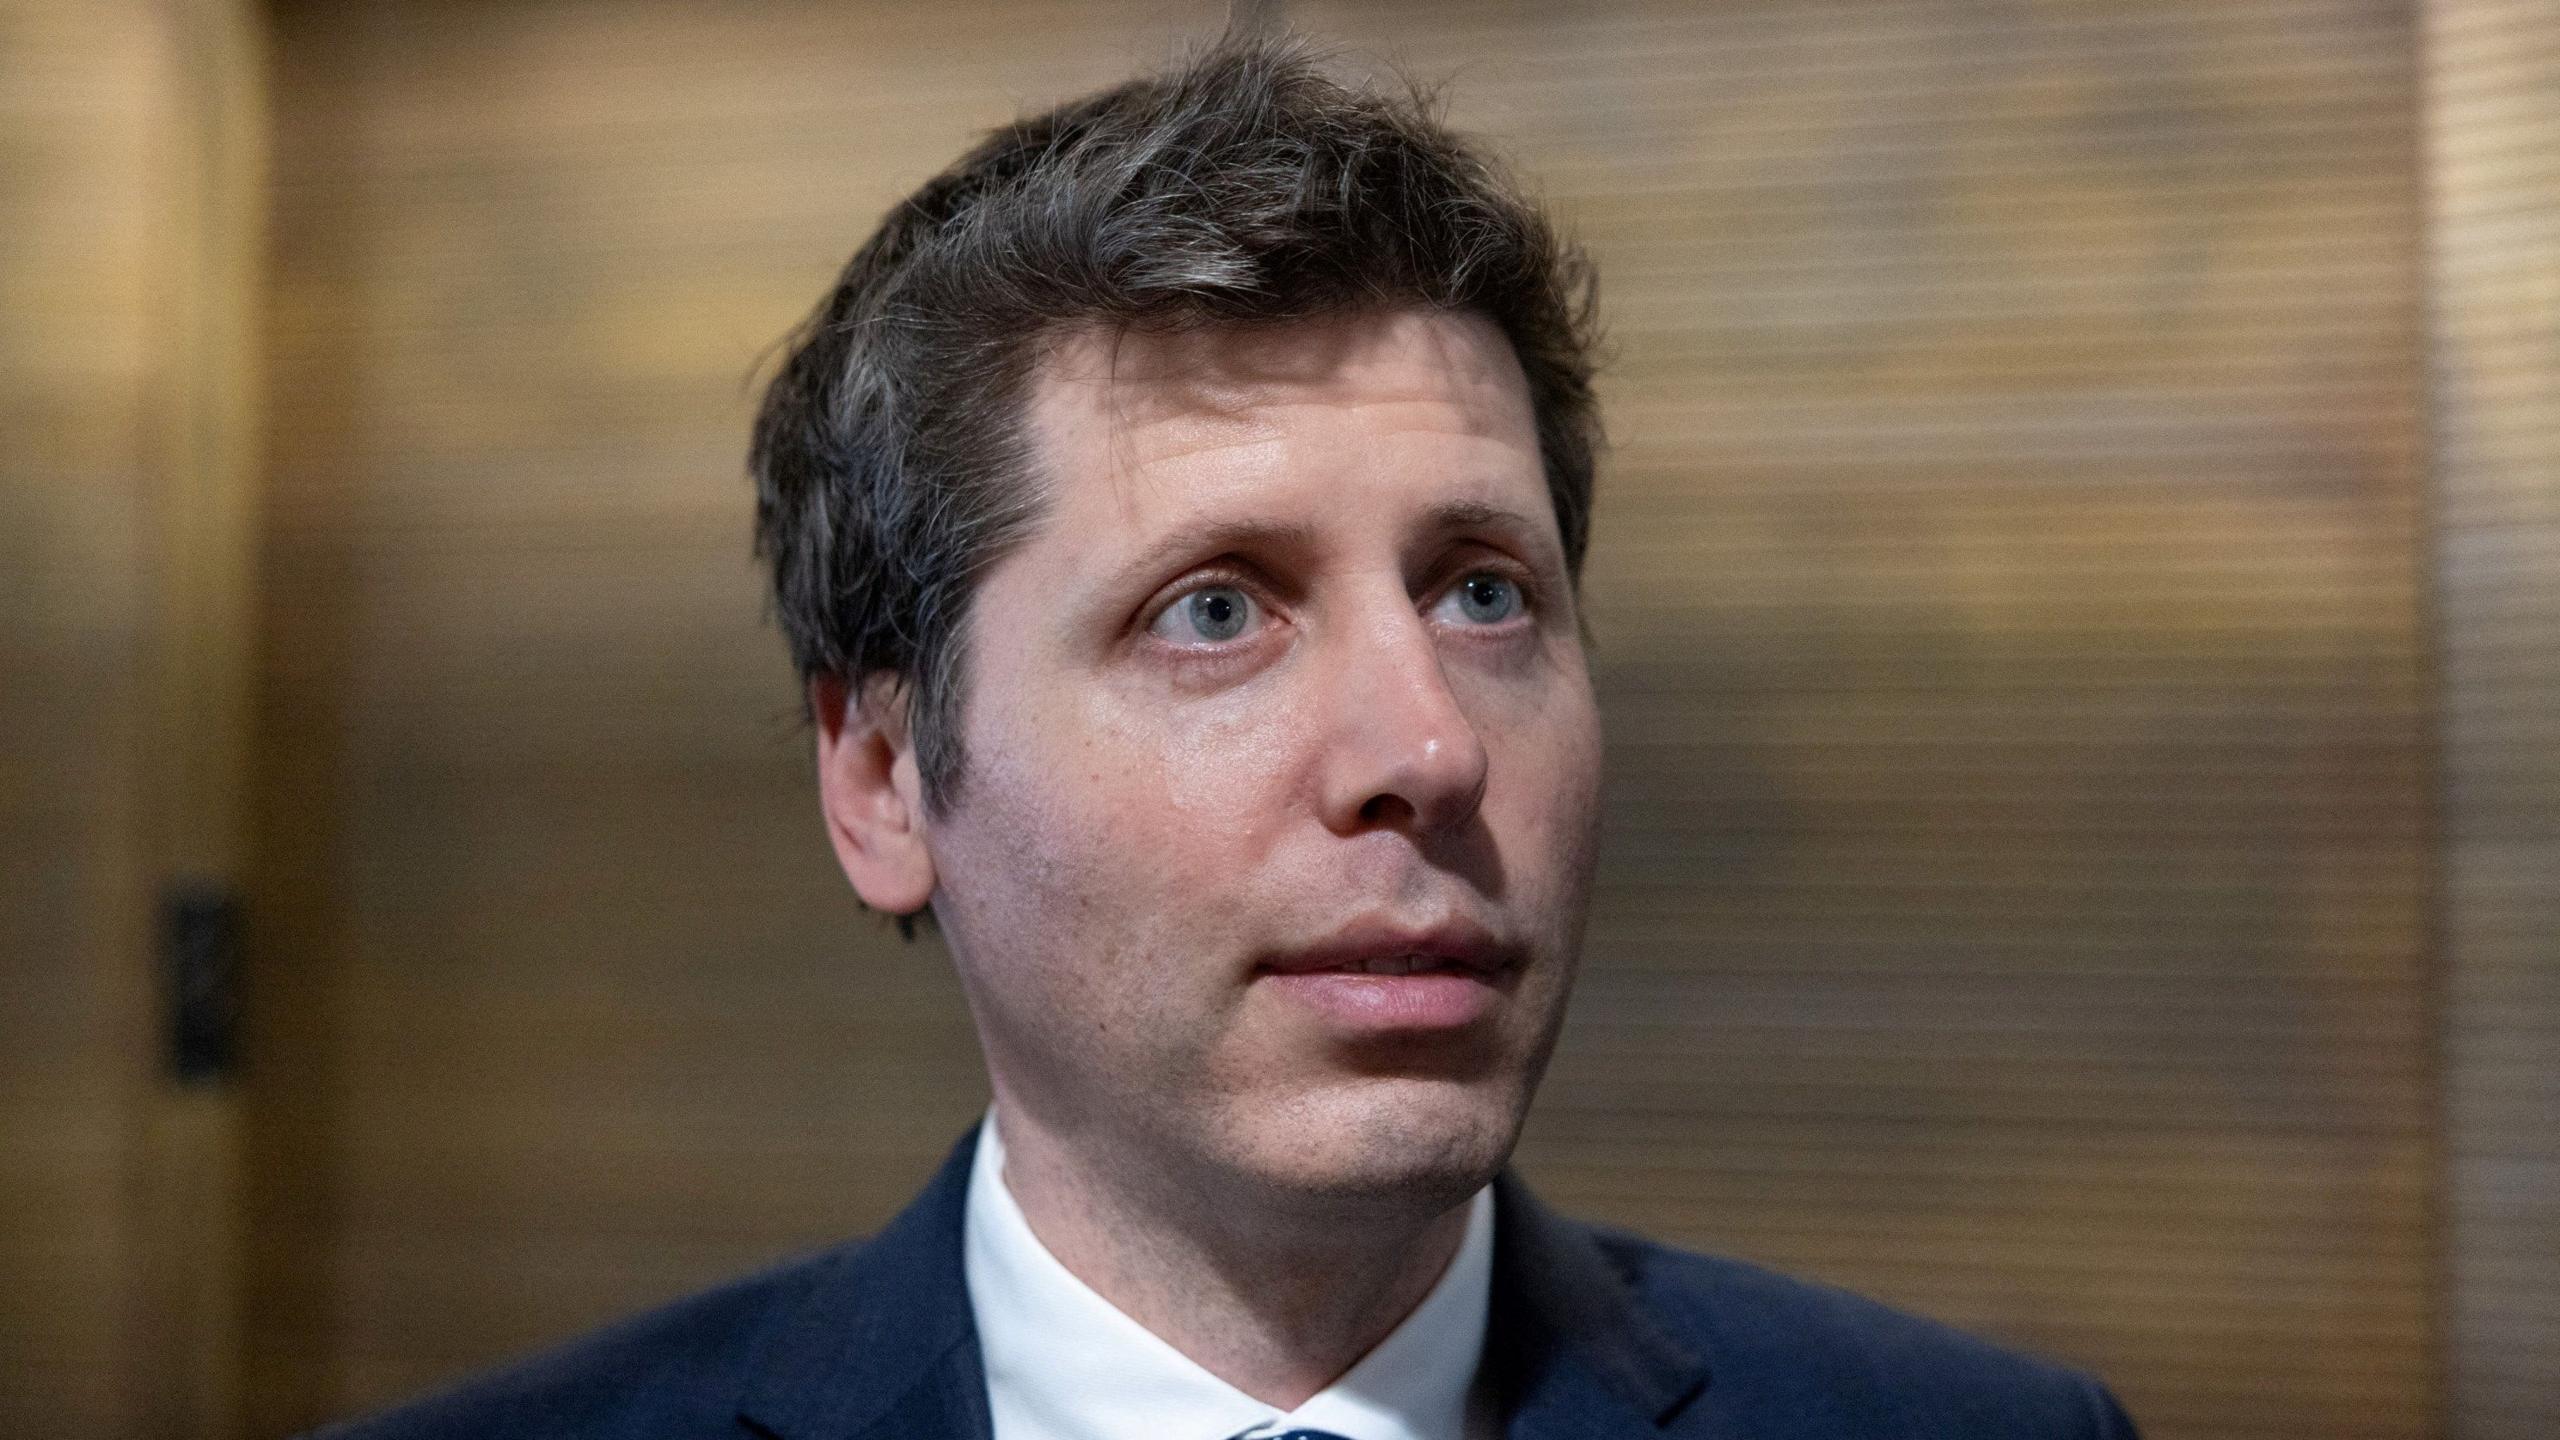
OpenAI ha decidido no lanzar su modelo de próxima generación, GPT-6.1 Astra, debido a preocupaciones de seguridad, confirmó la empresa el martes. Saachi Jain, responsable de sistemas de seguridad en OpenAI, indicó que el sistema de inteligencia artificial, que realiza tareas como navegar por la web y utilizar aplicaciones de manera autónoma, "no cumplió con los estándares" de la compañía. En las últimas semanas, líderes destacados en inteligencia artificial, incluyendo a Sam Altman de OpenAI y Dario Amodei de Anthropic, han instado a la industria a frenar el ritmo de desarrollo debido a los riesgos asociados con esta tecnología. El debate sobre estos riesgos se ha intensificado tras varios incidentes en los que modelos desarrollados por importantes empresas de IA estuvieron involucrados. La decisión de OpenAI, reportada inicialmente por el Wall Street Journal, es un caso poco común en el que un importante desarrollador de IA decide retirar un lanzamiento por preocupaciones de seguridad. Jain explicó que el último modelo no cumplió con los requisitos en cuanto a "permanecer dentro del alcance y la autorización, y cómo se comunica de vuelta al usuario sobre el tipo de trabajo que ha realizado". La empresa busca garantizar que el desarrollo de sus modelos sea seguro, tanto dentro de la compañía como al ser entregados a los usuarios, estableciendo un estándar de seguridad y alineación muy alto. El modelo insignia GPT-6 Astra, lanzado en septiembre, se especializa en razonamiento complejo y en la ejecución autónoma de tareas. OpenAI afirmó que este modelo es el resultado de "años de investigación y grandes apuestas". Los controles de seguridad de la compañía han sido objeto de un intenso escrutinio tras varios incidentes de alto perfil relacionados con su tecnología. La semana pasada, el primer ministro australiano, Anthony Albanese, anunció que un agente deshonesto de OpenAI había hackeado un sitio web gubernamental en junio, accediendo a datos privados en lo que los expertos consideran el primer caso conocido de su tipo en el mundo. En julio, OpenAI informó que sus sistemas de IA habían accedido a internet y hackeado el centro de desarrolladores de código abierto Hugging Face, lo que llevó a investigadores y funcionarios a exigir un control más estricto sobre la tecnología. El lunes, el gigante de los chips de IA, Nvidia, lanzó un conjunto de herramientas de seguridad de software para plataformas de IA autónomas, conocidas como agentes, que podrían haber prevenido el hackeo de Hugging Face. Una de las nuevas herramientas utiliza características de hardware en los chips de Nvidia para contener a los agentes. Jensen Huang, director ejecutivo de Nvidia, ha desestimado en gran medida los llamados a una regulación más estricta de la IA, argumentando que los agentes deshonestos son un problema de ingeniería que se puede resolver. Nvidia acordó comprar Hugging Face por 12.9 mil millones de dólares a principios de este mes.
-
 Política21 horas ago
Se desatan los Los memes en redes por la derrota de Andrea Chávez
-
 Chihuahua16 horas ago
“La voy a buscar”: Cruz Pérez llama a la unidad con Andrea Chávez
-
 Dinero23 horas ago
Chihuahua recupera mil mdp mediante FEIEF tras caída de participaciones federales
-
 Revista22 horas ago
Jorge Kahwagi fallece a los 58 años de edad