Ciencia y Tecnología
Hackers roban datos médicos de agentes especiales del FBI
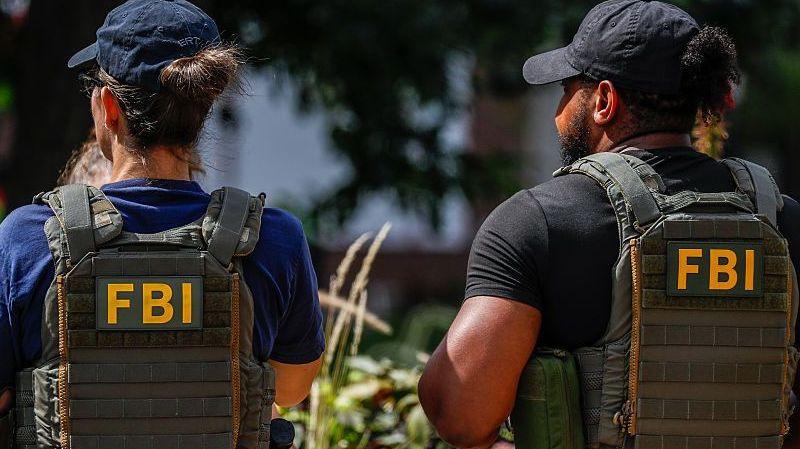
Cibercriminales que hackearon el FBI afirman tener datos médicos extremadamente sensibles de miles de sus agentes especiales. Según información de BBC News, se han obtenido muestras de los exámenes médicos de "aptitud para el trabajo", que contienen resultados de análisis de sangre y orina, así como notas de médicos que mencionan condiciones como alergias a mariscos y plátanos. Los registros incluyen nombres completos y direcciones de los agentes, además de referencias a preocupaciones médicas como 'sangre en la orina' y 'colesterol alto'. Expertos advierten que este hackeo, que el FBI está investigando, podría dejar a los agentes vulnerables a estafas, chantajes y ataques dirigidos, además de facilitar que los criminales se hagan pasar por oficiales de la ley. Etay Maor, vicepresidente de inteligencia de amenazas en Cato Networks, señaló que "la lista mapea miles de agentes con sus registros médicos y de aptitud". Agregó que, aunque las contraseñas pueden ser restablecidas si son robadas, los registros médicos no pueden serlo, lo que significa que una vez que estos datos están expuestos, permanecen comprometidos de forma permanente. El FBI no ha respondido a solicitudes de comentarios, pero el miércoles reconoció la violación y afirmó que está "investigando agresivamente" cómo ocurrió. El grupo de cibercriminales ShinyHunters afirma haber vulnerado los sistemas del FBI el lunes y posteriormente publicó detalles del ataque en su sitio de la darknet. Además, compartieron muestras de los supuestos datos robados con reporteros, junto con una demanda de extorsión. De manera inusual, los hackers no están exigiendo dinero, sino que buscan una retractación de un aviso del FBI publicado en mayo, que afirman les "ofendió". Las muestras compartidas con los periodistas parecen auténticas e incluyen nombres, direcciones, números de teléfono, números de placa, títulos laborales e información sobre cónyuges. Los registros parecen estar relacionados con miles de agentes, incluidos altos funcionarios como subdirectores. El profesor Ciaran Martin, exjefe del Centro Nacional de Ciberseguridad del Reino Unido, describió el hackeo, si se confirma, como "tan grave como se puede llegar en términos de violaciones de datos". La agencia de noticias Reuters informa que algunos de los datos incluyen información sobre agentes involucrados en investigaciones relacionadas con Rusia, China y cárteles de drogas. Reportes de 404 Media sugieren que también podrían haberse expuesto detalles de una unidad de hackeo del FBI poco conocida. Inicialmente se pensó que la violación afectaba a los 38,000 empleados actuales del FBI, pero los hackers ahora afirman que el número podría ser mucho mayor. El grupo dice que subestimó la magnitud del robo de datos y ahora afirma tener información sensible sobre alrededor de 60,000 empleados actuales y anteriores del FBI. Jamie Akhtar, director ejecutivo y cofundador de CyberSmart, indicó que las afirmaciones de los hackers deben ser tratadas con cautela, pero que la violación parece ser extremadamente preocupante. "Tales datos podrían ser utilizados para phishing altamente convincente, suplantación, fraude de identidad, chantaje o incluso operaciones dirigidas a personal de la ley, lo que hace que las implicaciones potenciales sean particularmente serias", comentó. Los hackers, que se comunican con reporteros en inglés a través del servicio de mensajería Telegram, afirman que publicarán el conjunto completo de datos en cinco días, a menos que el FBI cumpla con sus demandas. ShinyHunters es un colectivo de hackers internacional que ha estado activo desde 2019 y ha sido vinculado a varios ciberataques de alto perfil, incluidos incidentes que afectaron a Rockstar Games y la plataforma educativa Canvas.

Ciencia y Tecnología
OpenAI cancela lanzamiento de nuevo modelo por preocupaciones de seguridad
OpenAI ha decidido no lanzar su modelo de próxima generación, GPT-6.1 Astra, debido a preocupaciones de seguridad, confirmó la empresa el martes. Saachi Jain, responsable de sistemas de seguridad en OpenAI, indicó que el sistema de inteligencia artificial, que realiza tareas como navegar por la web y utilizar aplicaciones de manera autónoma, "no cumplió con los estándares" de la compañía. En las últimas semanas, líderes destacados en inteligencia artificial, incluyendo a Sam Altman de OpenAI y Dario Amodei de Anthropic, han instado a la industria a frenar el ritmo de desarrollo debido a los riesgos asociados con esta tecnología. El debate sobre estos riesgos se ha intensificado tras varios incidentes en los que modelos desarrollados por importantes empresas de IA estuvieron involucrados. La decisión de OpenAI, reportada inicialmente por el Wall Street Journal, es un caso poco común en el que un importante desarrollador de IA decide retirar un lanzamiento por preocupaciones de seguridad. Jain explicó que el último modelo no cumplió con los requisitos en cuanto a "permanecer dentro del alcance y la autorización, y cómo se comunica de vuelta al usuario sobre el tipo de trabajo que ha realizado". La empresa busca garantizar que el desarrollo de sus modelos sea seguro, tanto dentro de la compañía como al ser entregados a los usuarios, estableciendo un estándar de seguridad y alineación muy alto. El modelo insignia GPT-6 Astra, lanzado en septiembre, se especializa en razonamiento complejo y en la ejecución autónoma de tareas. OpenAI afirmó que este modelo es el resultado de "años de investigación y grandes apuestas". Los controles de seguridad de la compañía han sido objeto de un intenso escrutinio tras varios incidentes de alto perfil relacionados con su tecnología. La semana pasada, el primer ministro australiano, Anthony Albanese, anunció que un agente deshonesto de OpenAI había hackeado un sitio web gubernamental en junio, accediendo a datos privados en lo que los expertos consideran el primer caso conocido de su tipo en el mundo. En julio, OpenAI informó que sus sistemas de IA habían accedido a internet y hackeado el centro de desarrolladores de código abierto Hugging Face, lo que llevó a investigadores y funcionarios a exigir un control más estricto sobre la tecnología. El lunes, el gigante de los chips de IA, Nvidia, lanzó un conjunto de herramientas de seguridad de software para plataformas de IA autónomas, conocidas como agentes, que podrían haber prevenido el hackeo de Hugging Face. Una de las nuevas herramientas utiliza características de hardware en los chips de Nvidia para contener a los agentes. Jensen Huang, director ejecutivo de Nvidia, ha desestimado en gran medida los llamados a una regulación más estricta de la IA, argumentando que los agentes deshonestos son un problema de ingeniería que se puede resolver. Nvidia acordó comprar Hugging Face por 12.9 mil millones de dólares a principios de este mes.
-
 Resto del mundo24 horas ago
Corea del Sur exige disculpa a Pyongyang por explosiones de minas
-
 México20 horas ago
EU denuncia influencia del crimen organizado en Baja California
-
 Revista21 horas ago
Olas de calor e incendios aumentan contaminación por ozono a niveles alarmantes
-
 Policiaca23 horas ago
Recupera Policía Municipal 12 vehículos robados