Ciencia y Tecnología
Katie Bouman, la mujer que hizo posible la primera imagen de un agujero negro
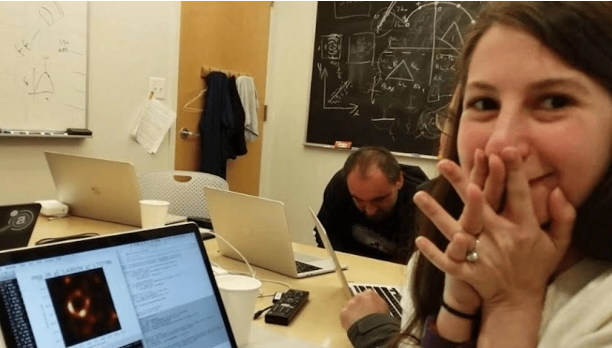
El Instituto de Tecnología de Massachusetts compartió una fotografía de la mujer que lideró el algoritmo que permitió a los científicos del proyecto Event Horizon Telescope (EHT), capturar la primera imagen real de un agujero negro en la historia.
Katie Bouman, una investigadora de 29 años, dio con la clave cuando ya era una estudiante graduada del MIT y fue la primera persona que observó un agujero negro.
«Viendo incrédula como la primera imagen que hice de un agujero negro estaba en proceso de ser reconstruido», escribió Katie, que en el equipo se encargó de coordinar las mediciones realizadas por radiotelescopios en lugares muy divergentes. Su algoritmo unió los datos recopilados y completó los grandes huecos.
«Un agujero negro está muy, muy lejos y es muy compacto. Fotografiar una imagen del agujero negro en el centro de la galaxia Vía Láctea es equivalente a tomar una imagen de una toronja en la luna, pero con un radiotelescopio».
Los más de 200 científicos de 18 países conectaron ocho radiotelescopios ubicados en diferentes partes del mundo para formar un telescopio virtual del tamaño de la Tierra con tal sensibilidad y resolución que ofrece una nueva forma de estudiar los objetos más extremos en el Universo.
Concretamente, el MIT otorgó el crédito a Katie Bouman, debido a que nadie había hablado de ella. Además, publicaron la foto de la astrónoma junto a montones de discos duros con datos de imágenes de agujeros negros, para recordar el caso de Margaret Hamilton, también estudiante de la misma institución y cuya escritura del código de software permitió a los astronautas de la NASA aterrizar en la Luna.
sdp noticias

Ciencia y Tecnología
OpenAI cancela lanzamiento de nuevo modelo por preocupaciones de seguridad
OpenAI ha decidido no lanzar su modelo de próxima generación, GPT-6.1 Astra, debido a preocupaciones de seguridad, confirmó la empresa el martes. Saachi Jain, responsable de sistemas de seguridad en OpenAI, indicó que el sistema de inteligencia artificial, que realiza tareas como navegar por la web y utilizar aplicaciones de manera autónoma, "no cumplió con los estándares" de la compañía. En las últimas semanas, líderes destacados en inteligencia artificial, incluyendo a Sam Altman de OpenAI y Dario Amodei de Anthropic, han instado a la industria a frenar el ritmo de desarrollo debido a los riesgos asociados con esta tecnología. El debate sobre estos riesgos se ha intensificado tras varios incidentes en los que modelos desarrollados por importantes empresas de IA estuvieron involucrados. La decisión de OpenAI, reportada inicialmente por el Wall Street Journal, es un caso poco común en el que un importante desarrollador de IA decide retirar un lanzamiento por preocupaciones de seguridad. Jain explicó que el último modelo no cumplió con los requisitos en cuanto a "permanecer dentro del alcance y la autorización, y cómo se comunica de vuelta al usuario sobre el tipo de trabajo que ha realizado". La empresa busca garantizar que el desarrollo de sus modelos sea seguro, tanto dentro de la compañía como al ser entregados a los usuarios, estableciendo un estándar de seguridad y alineación muy alto. El modelo insignia GPT-6 Astra, lanzado en septiembre, se especializa en razonamiento complejo y en la ejecución autónoma de tareas. OpenAI afirmó que este modelo es el resultado de "años de investigación y grandes apuestas". Los controles de seguridad de la compañía han sido objeto de un intenso escrutinio tras varios incidentes de alto perfil relacionados con su tecnología. La semana pasada, el primer ministro australiano, Anthony Albanese, anunció que un agente deshonesto de OpenAI había hackeado un sitio web gubernamental en junio, accediendo a datos privados en lo que los expertos consideran el primer caso conocido de su tipo en el mundo. En julio, OpenAI informó que sus sistemas de IA habían accedido a internet y hackeado el centro de desarrolladores de código abierto Hugging Face, lo que llevó a investigadores y funcionarios a exigir un control más estricto sobre la tecnología. El lunes, el gigante de los chips de IA, Nvidia, lanzó un conjunto de herramientas de seguridad de software para plataformas de IA autónomas, conocidas como agentes, que podrían haber prevenido el hackeo de Hugging Face. Una de las nuevas herramientas utiliza características de hardware en los chips de Nvidia para contener a los agentes. Jensen Huang, director ejecutivo de Nvidia, ha desestimado en gran medida los llamados a una regulación más estricta de la IA, argumentando que los agentes deshonestos son un problema de ingeniería que se puede resolver. Nvidia acordó comprar Hugging Face por 12.9 mil millones de dólares a principios de este mes.
-
 Resto del mundo21 horas ago
Últimos soldados de Reino Unido y Estados Unidos abandonan Irak
-
 Policiaca20 horas ago
Indaga Fiscalía de Distrito sobre incendio en Madera
-
 Capital20 horas ago
Anuncia Municipio actividades de octubre por el cáncer de mama
-
 Chihuahua21 horas ago
Morena anunciará coordinación estatal en Chihuahua este lunes