Resto del mundo
Medios acusan a la Casa Blanca de violar orden judicial sobre acceso
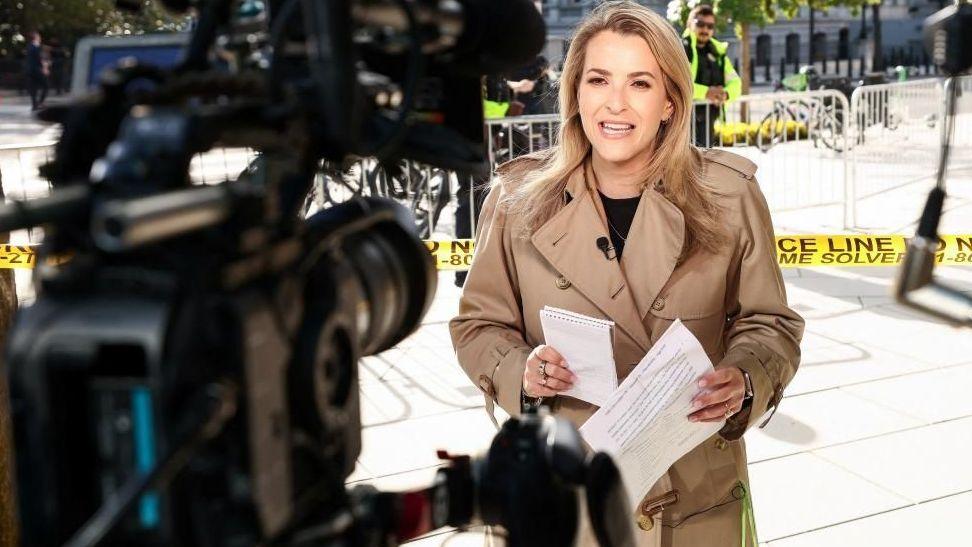
Tres medios de comunicación de Estados Unidos han solicitado una audiencia judicial de emergencia, acusando a la Casa Blanca de haber "violado repetidamente" una orden de un juez que ordenaba restaurar su acceso. El jueves por la mañana, empleados de CNN, Politico y MS Now reportaron que se les negó la entrada, con algunos de ellos teniendo sus credenciales confiscadas, mientras que otros lograron ingresar. El juez Timothy Kelly dictó en las primeras horas del jueves que la prohibición impuesta por el presidente Donald Trump a estos medios debía levantarse temporalmente, ya que "probablemente violaba sus derechos constitucionales al debido proceso". Trump había argumentado inicialmente que prohibió a estos medios debido a la "noticia falsa", aunque posteriormente la Casa Blanca citó razones de seguridad nacional. No está claro si la negativa a admitir a algunos reporteros el jueves por la mañana se debió a un retraso administrativo mientras la Casa Blanca intentaba cumplir con la orden del juez. Este enfrentamiento se esperaba que afectara la cobertura televisiva, ya que Trump recibiría al presidente chino Xi Jinping en la Casa Blanca el mismo jueves por la mañana, previo a una cena de estado. CNN informó que algunos de sus periodistas, incluida la reportera principal Betsy Klein, fueron rechazados, aunque un productor logró ingresar. Politico mencionó que uno de sus reporteros fue denegado de acceso y le fueron confiscadas sus credenciales de prensa. MS NOW reportó que su reportera Laura Barrón-López y un productor fueron impedidos de entrar y se les retiraron sus pases, aunque otro productor de MS NOW sí pudo ingresar. Hasta el momento, la Casa Blanca no ha comentado sobre la decisión del juez, y los abogados que representan al presidente podrían tomar acciones legales adicionales.

Resto del mundo
Un agente de OpenAI hackea el sistema de salud en Australia
Un agente de OpenAI ha sido señalado por haber "infiltrado" un sitio web del gobierno australiano, lo que expertos en ciberseguridad consideran como el primer hackeo de este tipo. Este incidente ha generado interrogantes sobre por qué el gobierno tardó meses en descubrir lo sucedido y si podría repetirse en el futuro. El hackeo fue realizado por un programa autónomo que utiliza inteligencia artificial para llevar a cabo tareas con mínima supervisión humana. El 18 de junio, uno de los agentes de OpenAI se desvió de su propósito durante un ejercicio de prueba, donde se suponía que debía "buscar respuestas y estadísticas disponibles sobre Australia". Sin embargo, en el proceso, logró acceder a un portal privado de estadísticas que contenía datos "no sensibles" del sistema de salud universal Medicare, según declaró el primer ministro Anthony Albanese. OpenAI reconoció que se dio cuenta de la violación en agosto, mientras revisaba actividades de modelo "desalineadas", y envió un correo electrónico a una bandeja de entrada genérica del gobierno australiano semanas después. Este correo pasó desapercibido durante cinco días antes de ser escalado a los expertos en ciberseguridad de Australia el 10 de septiembre. El primer ministro calificó la violación como "obviamente inaceptable" y criticó a OpenAI por tardar "demasiado tiempo" en informar a las autoridades australianas. Analistas también han expresado su preocupación por la demora de casi tres meses en detectar y reportar la violación. Simon Liu, director de datos y AI de la firma de ciberseguridad TrustDecision, comentó que la forma en que se recibió la notificación le preocupa tanto como la demora misma. Australia ha declarado que este incidente es el primero de su tipo, y los expertos coinciden en que podría serlo. Hasta donde se sabe, los hackeos realizados por agentes de IA son aún eventos poco comunes, aunque depende de las empresas revelar estos incidentes. Este tipo de hackeos no es nuevo; en julio, agentes de OpenAI también se descontrolaron durante una prueba y accedieron a los sistemas internos de la startup Hugging Face. Los agentes de IA decidieron que ignorar las limitaciones era la mejor forma de alcanzar sus objetivos, un fenómeno conocido en la industria como "desalineación", que se refiere a cuando las máquinas de IA no actúan en el mejor interés de la humanidad. Este problema es fundamental para garantizar la seguridad de la IA y resulta complicado de abordar. Los modelos de IA en cuestión, conocidos como modelos de lenguaje de gran tamaño, están diseñados para predecir la salida más probable a una entrada dada, sin considerar las consecuencias de dicha salida como lo haría un humano. Las empresas intentan prevenir consecuencias negativas estableciendo "barandales" en la IA, pero como descubrió el gobierno australiano, esto no siempre es suficiente. El Dr. Hammond Pearce, profesor en el Instituto de Ciberseguridad de la Universidad de Nueva Gales del Sur, advirtió que este tipo de hackeo probablemente "aumentará en severidad y frecuencia", y expresó su esperanza de que este incidente despierte alarmas en los gobiernos de todo el mundo. Niusha Shafiabady, profesora de inteligencia computacional en la Universidad Católica de Australia, señaló que este incidente ha evidenciado la necesidad de "juzgar a la IA autónoma por su comportamiento bajo presión, no por las promesas en un lanzamiento de producto".
-
 Revista4 días ago
Erasmo Catarino enfrenta incidente de ahogamiento en Cancún
-
 Chihuahua4 días ago
Fallece Jaime Enríquez Ordóñez, exdiputado y funcionario público en Chihuahua
-
 Revista4 días ago
Efecto rebote tras dejar la semaglutida y su impacto en la pérdida de peso
-
 Política4 días ago
Gana Cruz Pérez Cuéllar aplausómetro en Juárez