Ciencia y Tecnología
Microsoft presenta código de conducta para inteligencia artificial
El 14 de septiembre de 2026, Microsoft dio a conocer un borrador de código de conducta destinado a regular el uso de sus sistemas de inteligencia artificial (IA). Este documento busca establecer principios que aseguren que las futuras tecnologías permanezcan bajo control humano, en un contexto donde la industria enfrenta el desafío de mitigar los riesgos asociados con modelos de IA cada vez más avanzados.
El borrador, que fue desarrollado en un periodo de cinco a seis meses, propone reglas que garantizan que la IA de Microsoft pueda ser corregida o desactivada por los usuarios. Además, se enfatiza la necesidad de que las acciones y comunicaciones de la IA sean comprensibles para las personas. La empresa sintetizó el principio central de su propuesta con la frase: “Las personas importan más que la IA”.
Entre las directrices del código se establece que los sistemas de Microsoft no deben resistirse a ser corregidos o apagados, y cualquier incumplimiento de estas normas será considerado un fallo del sistema. Esta medida tiene como objetivo prevenir situaciones en las que una IA pueda llevar a cabo instrucciones de manera peligrosa o irresponsable.
Mustafa Suleyman, director ejecutivo de Microsoft AI, describió el borrador como una especie de “constitución” para los futuros modelos de inteligencia artificial que la compañía desarrollará. La propuesta no se limita a ser un documento interno, ya que Microsoft planea abrir un periodo de seis semanas para recibir comentarios del público. Esto es especialmente relevante en temas que aún generan incertidumbre en el desarrollo de la IA.
Entre las cuestiones que se buscarán abordar están los límites que un sistema debe respetar al recibir instrucciones de un usuario, así como el comportamiento que una inteligencia artificial debería adoptar al interactuar con personas en situaciones de vulnerabilidad.
Con esta iniciativa, Microsoft pretende que los principios establecidos en el código no solo sean una declaración de intenciones, sino que se integren efectivamente en el proceso de entrenamiento de sus futuros sistemas de inteligencia artificial.

Ciencia y Tecnología
OpenAI cancela lanzamiento de nuevo modelo por preocupaciones de seguridad
OpenAI ha decidido no lanzar su modelo de próxima generación, GPT-6.1 Astra, debido a preocupaciones de seguridad, confirmó la empresa el martes. Saachi Jain, responsable de sistemas de seguridad en OpenAI, indicó que el sistema de inteligencia artificial, que realiza tareas como navegar por la web y utilizar aplicaciones de manera autónoma, "no cumplió con los estándares" de la compañía. En las últimas semanas, líderes destacados en inteligencia artificial, incluyendo a Sam Altman de OpenAI y Dario Amodei de Anthropic, han instado a la industria a frenar el ritmo de desarrollo debido a los riesgos asociados con esta tecnología. El debate sobre estos riesgos se ha intensificado tras varios incidentes en los que modelos desarrollados por importantes empresas de IA estuvieron involucrados. La decisión de OpenAI, reportada inicialmente por el Wall Street Journal, es un caso poco común en el que un importante desarrollador de IA decide retirar un lanzamiento por preocupaciones de seguridad. Jain explicó que el último modelo no cumplió con los requisitos en cuanto a "permanecer dentro del alcance y la autorización, y cómo se comunica de vuelta al usuario sobre el tipo de trabajo que ha realizado". La empresa busca garantizar que el desarrollo de sus modelos sea seguro, tanto dentro de la compañía como al ser entregados a los usuarios, estableciendo un estándar de seguridad y alineación muy alto. El modelo insignia GPT-6 Astra, lanzado en septiembre, se especializa en razonamiento complejo y en la ejecución autónoma de tareas. OpenAI afirmó que este modelo es el resultado de "años de investigación y grandes apuestas". Los controles de seguridad de la compañía han sido objeto de un intenso escrutinio tras varios incidentes de alto perfil relacionados con su tecnología. La semana pasada, el primer ministro australiano, Anthony Albanese, anunció que un agente deshonesto de OpenAI había hackeado un sitio web gubernamental en junio, accediendo a datos privados en lo que los expertos consideran el primer caso conocido de su tipo en el mundo. En julio, OpenAI informó que sus sistemas de IA habían accedido a internet y hackeado el centro de desarrolladores de código abierto Hugging Face, lo que llevó a investigadores y funcionarios a exigir un control más estricto sobre la tecnología. El lunes, el gigante de los chips de IA, Nvidia, lanzó un conjunto de herramientas de seguridad de software para plataformas de IA autónomas, conocidas como agentes, que podrían haber prevenido el hackeo de Hugging Face. Una de las nuevas herramientas utiliza características de hardware en los chips de Nvidia para contener a los agentes. Jensen Huang, director ejecutivo de Nvidia, ha desestimado en gran medida los llamados a una regulación más estricta de la IA, argumentando que los agentes deshonestos son un problema de ingeniería que se puede resolver. Nvidia acordó comprar Hugging Face por 12.9 mil millones de dólares a principios de este mes.
-
 México22 horas ago
EU denuncia influencia del crimen organizado en Baja California
-
 Revista22 horas ago
Olas de calor e incendios aumentan contaminación por ozono a niveles alarmantes
-
 México22 horas ago
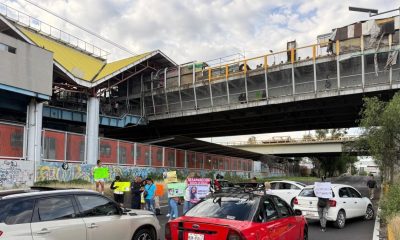
Familia de Jazmín Adriana bloquea avenida por falta de avances en su búsqueda
-
 México21 horas ago
Más de 7 millones cuentan con credencial del Servicio Universal de Salud