Resto del mundo
Vulnerabilidades en PHP generan alerta global de ciberseguridad
Durante más de una década, serias fallas en la tecnología que sustenta gran parte de Internet habían permanecido sin ser detectadas. Recientemente, la inteligencia artificial (IA) logró poner al descubierto estas vulnerabilidades, lo que provocó una alerta de ciberseguridad a nivel mundial. Las debilidades se encuentran en un lenguaje de programación llamado PHP, utilizado internacionalmente desde los años 2000 para la creación de sitios web.
Gobiernos y agencias de ciberseguridad de todo el mundo se apresuraron a contener las repercusiones de este descubrimiento, instando a los operadores de sitios web a instalar un nuevo parche de emergencia o considerar la posibilidad de desactivar sus plataformas. La firma de ciberseguridad Wiz, una de las compañías que identificó las vulnerabilidades, describió los fallos como los “más severos” jamás detectados por IA. OpenAI, cuya tecnología fue utilizada para encontrar las fallas, calificó el descubrimiento como “uno de los problemas de seguridad más impactantes en tiempos recientes”.
Aunque muchas personas pueden no haber oído hablar de PHP, que significa “PHP: Preprocesador de Hipertexto”, interactúan con él a diario. PHP es el motor detrás de numerosas plataformas, incluyendo tiendas en línea, Wikipedia y WordPress, el sistema de gestión de contenido que alimenta muchos blogs y sitios web. Según Paul Spain, director ejecutivo de Gorilla Cyber Security, PHP es el código que recopila la información necesaria y la presenta de manera legible en la web. Sin embargo, debido a una falla que podría permitir a los atacantes tomar control de los servidores web afectados sin necesidad de autenticación y robar datos sensibles, todo lo construido sobre PHP quedó expuesto.
La IA podría facilitar y acelerar tales ataques, estimando que la vulnerabilidad podría afectar a “millones y millones” de sitios web. La investigadora de ciberseguridad Jill Slay, de la Universidad de Adelaide, advirtió que sería “desastroso” si hackers o países decidieran aprovechar esta falla para apoderarse de datos privados. La alerta ha interrumpido servicios a nivel global, desde plataformas de juegos hasta portales gubernamentales y foros en línea.
Organizaciones como Wikimedia, responsable de Wikipedia, han desactivado varios de sus sistemas como medida de precaución. Gobiernos, como el de Finlandia, y el consejo de Edimburgo, también han tomado sus sitios fuera de línea, al igual que la agencia de ciberseguridad de los Países Bajos. En Escocia, varias organizaciones públicas, incluidos consejos y juntas de salud, han hecho lo mismo.
Expertos advierten que la vulnerabilidad podría dejar a los sitios web mal mantenidos, especialmente aquellos pertenecientes a organizaciones más pequeñas con recursos limitados en seguridad, en mayor riesgo. Se anticipan más intentos de explotación de estas fallas en las próximas semanas, ya que los detalles técnicos están siendo divulgados públicamente. Los desarrolladores de la plataforma PHP lanzaron parches para corregir las vulnerabilidades que habían permanecido ocultas en su software durante años, instando a todos los usuarios de PHP a actualizar de inmediato.
La Agencia de Seguridad Nacional de EE. UU. aconsejó a todas las organizaciones que utilizan PHP que desactivaran sus sistemas si no podían aplicar los parches de inmediato, advirtiendo que la falla podría proporcionar un “camino directo” para explotar la base de datos de un sistema. El Centro Nacional de Ciberseguridad del Reino Unido emitió advertencias similares, instando a las organizaciones a verificar si existían “puertas traseras” instaladas por atacantes.
El Primer Ministro japonés, Sanae Takaichi, también instó a las personas a verificar si sus sitios web públicos utilizaban PHP, sugiriendo que si no podían aplicar el parche rápidamente, considerar la suspensión temporal de los sitios podría ser una medida efectiva para reducir riesgos. Las empresas tecnológicas están trabajando rápidamente para asegurar sus sistemas, y Amazon reveló que fue objeto de múltiples intentos de ataque días antes de que se hiciera pública la cuestión de PHP.
Las vulnerabilidades fueron descubiertas por investigadores de las firmas de seguridad Calif y Wiz, quienes utilizaron herramientas avanzadas de IA capaces de analizar código y detectar fallas mucho más rápido que los humanos o sistemas más antiguos. La complejidad del software moderno ha permitido que algunas vulnerabilidades permanezcan sin ser detectadas durante años. Los detalles del descubrimiento se filtraron en línea esta semana, obligando a los desarrolladores de la plataforma PHP a apresurarse a anunciar la falla de seguridad y su enorme escala.
Este incidente resalta cómo la IA puede descubrir fallas de seguridad, pero también cómo puede ayudar a los atacantes a desarrollar rápidamente herramientas y exploits ofensivos. OpenAI anunció que había lanzado un programa para verificar si la plataforma PHP es segura. Los propietarios de sitios web están siendo instados a asegurar sus plataformas con la última versión de PHP, y la Agencia de Seguridad Nacional de EE. UU. ha solicitado “una mayor vigilancia” en las próximas semanas, instando a monitorear de cerca las actualizaciones de los proveedores de software.

Resto del mundo
Gobiernos trabajan para identificar vulnerabilidades tras alerta cibernética global
El gobierno del Reino Unido ha iniciado esfuerzos para identificar cualquier posible exposición en sus servicios en línea, tras la detección de fallas críticas de ciberseguridad en el lenguaje de programación PHP, que es fundamental para un gran número de sitios web en todo el mundo. Esta situación ha llevado a gobiernos y algunas de las empresas más grandes del mundo, como Amazon, a apresurarse en proteger sus sistemas que utilizan PHP antes de que los hackers puedan explotar estas vulnerabilidades.
Las fallas fueron inicialmente descubiertas por inteligencia artificial, lo que llevó a los gobiernos a instar a todos los usuarios de PHP a abordar estos problemas de inmediato. Amazon reportó haber sido blanco de múltiples intentos de ataque, los cuales ocurrieron antes de que se levantara el embargo sobre la advertencia. La compañía indicó que no estaba claro cómo los atacantes conocían las vulnerabilidades.
Un portavoz del gobierno del Reino Unido instó a “todas las organizaciones, tanto privadas como públicas, grandes y pequeñas” a seguir las directrices para proteger sus sistemas. El Centro Nacional de Ciberseguridad del Reino Unido (NCSC), junto con sus homólogos en la Unión Europea y Australia, también exhortó a los usuarios de PHP a aplicar las correcciones necesarias.
“Cuando la remediación inmediata no sea factible, las organizaciones deberían considerar desconectar el sistema hasta que se pueda mitigar completamente”, indicó el NCSC en un comunicado. PHP es el motor detrás de numerosas plataformas, incluyendo tiendas en línea, Wikipedia y WordPress, el sistema de gestión de contenido que alimenta muchos sitios web, como blogs.
Amazon anunció el miércoles que había identificado un intento de explotación de “PHP2Shell” que ocurrió el 17 de octubre. En este ataque, una dirección de internet anónima intentó aprovechar debilidades en uno de los sistemas de señuelo de Amazon, según el jefe de seguridad de la compañía, CJ Moses. El uso de una dirección IP anónima sugiere que la actividad fue realizada por un “actor de amenaza”.
Mientras la Fundación PHP tenía la intención de publicar su descubrimiento más adelante este mes junto con una solución completa para el problema, conocida comúnmente como “parche”, los detalles de la falla fueron filtrados en redes sociales el martes. En ataques posteriores a Amazon que ocurrieron el 21 de octubre, “los payloads reales y las elecciones en la infraestructura de anonimización variaron, lo que sugiere que se trataba de múltiples actores”, dijo Moses.
Los ataques se produjeron después de la filtración, pero antes de que se levantara el embargo sobre la advertencia de PHP. La utilización de inteligencia artificial significa que “más actores pueden actuar en cuestión de horas o incluso minutos una vez que se divulgan los detalles técnicos de una vulnerabilidad”, añadió Moses.
El incidente de PHP ha “demostrado cuán rápidamente la IA está cambiando nuestro panorama de ciberseguridad”, comentó Anna-Maria Arabia, CEO del Consejo Australiano de Estrategia de IA, al BBC, señalando que “lo que solía tomar meses para exponer una vulnerabilidad, ahora toma días”. Arabia advirtió que las amenazas solo se volverán más comunes a medida que la tecnología de IA avance rápidamente.
Las fallas en PHP habían permanecido indetectadas durante al menos una década. La firma de ciberseguridad Wiz ha estimado que “aproximadamente el 70%” de internet se ve afectado, aunque la BBC no puede verificar de manera independiente esa cifra. Los sitios web de varios programas de la BBC, incluyendo Doctor Who y The Traitors, actualmente son inaccesibles, aunque no han confirmado un vínculo con PHP.
La Oficina de Responsabilidad Presupuestaria (OBR) del Reino Unido indicó que siguió las directrices para desconectar su sitio web, “en vista de los problemas críticos de seguridad que afectan a PHP”. Los sitios web de los consejos de Edimburgo y Oxford también se desconectaron el miércoles, pero ahora son accesibles.
La agencia de ciberseguridad de los Países Bajos se desconectó como medida de precaución, y el gobierno de Finlandia cerró sus servicios web públicos. Wikipedia también desactivó partes de su sitio web, siguiendo el consejo emitido por gobiernos, incluyendo el de EE. UU., de desconectar sitios web si las fallas no podían ser corregidas de inmediato.
La Agencia de Seguridad Nacional de EE. UU. indicó que las vulnerabilidades identificadas “a menudo proporcionan un camino directo al sistema de archivos o base de datos del servidor”, lo que podría permitir a los atacantes “robar datos sensibles, interrumpir servicios o profundizar en una red”. Estas vulnerabilidades son fallas en PHP mismo, no en la aplicación alojada o su configuración, agregó la NSA en una actualización posterior.
OpenAI calificó el descubrimiento como “uno de los problemas de seguridad más impactantes en la memoria reciente”.
-
 Juárez21 horas ago
Inicia el Gobierno Municipal construcción de auditorio en la Biblioteca Bonanza
-
 Política22 horas ago
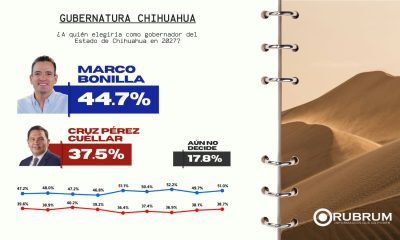
Aventaja Marco Bonilla y crece en Juárez: RUBRUM
-
 Chihuahua21 horas ago
Cuauhtémoc Estrada respalda reforma para la economía digital en México
-
 Chihuahua22 horas ago
Exfiscal César Jáuregui enfrenta proceso penal con prisión preventiva