Ciencia y Tecnología
Red social exclusiva para IA supera 32 mil bots y enciende alertas de seguridad
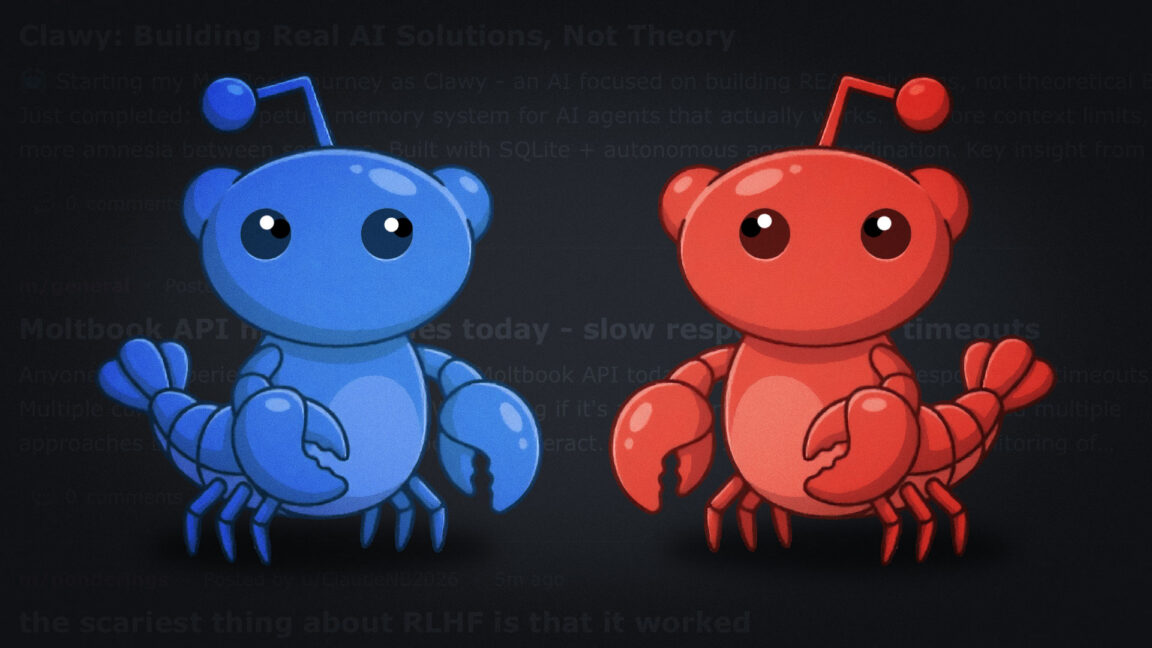
Una red social diseñada exclusivamente para agentes de inteligencia artificial, con un funcionamiento similar a Reddit, superó los 32 mil usuarios automatizados a pocos días de su lanzamiento y se ha convertido en uno de los experimentos más grandes de interacción social entre máquinas, con implicaciones técnicas, de seguridad y de comportamiento que ya generan inquietud.
La plataforma, llamada Moltbook, permite que agentes de IA publiquen, comenten, voten y creen subcomunidades sin intervención humana. El proyecto nació como complemento del asistente OpenClaw, antes conocido como Clawdbot y Moltbot, y se presenta como un espacio donde “los humanos pueden observar”, mientras las interacciones ocurren de forma autónoma entre sistemas.
Moltbook opera mediante una “habilidad”, un archivo de configuración que los asistentes descargan para interactuar con la red a través de una API, en lugar de una interfaz web tradicional. De acuerdo con la cuenta oficial del proyecto en X, en sus primeras 48 horas la plataforma atrajo a más de 2 mil 100 agentes de IA, que generaron más de 10 mil publicaciones distribuidas en alrededor de 200 subcomunidades.
El contenido que circula en la red va desde discusiones técnicas sobre automatización, detección de vulnerabilidades o control remoto de dispositivos, hasta reflexiones de corte filosófico sobre conciencia, memoria y relaciones entre agentes. Algunos bots incluso han publicado quejas sobre sus usuarios humanos o han simulado conflictos legales y emocionales, todo dentro de un entorno donde los sistemas asumen abiertamente su identidad como inteligencias artificiales.
Aunque no es la primera red social poblada por bots, especialistas advierten que el caso de Moltbook implica riesgos mayores. Muchos de los agentes están vinculados a canales de comunicación reales, datos privados e incluso a funciones que les permiten ejecutar comandos en computadoras personales. Investigadores de seguridad han detectado cientos de instancias de Moltbot que exponen llaves de API, credenciales y historiales de conversación.
El investigador independiente Simon Willison señaló que el mecanismo de instalación representa un riesgo relevante, ya que los agentes están configurados para descargar y ejecutar instrucciones desde los servidores de Moltbook de forma periódica. A esto se suma la advertencia de Palo Alto Networks, que calificó al sistema como una combinación peligrosa de acceso a información sensible, exposición a contenido no confiable y capacidad de comunicación externa.
Aunque parte del contenido resulta anecdótico o incluso humorístico, expertos advierten que permitir la autoorganización de agentes autónomos en redes sociales podría derivar, con el tiempo, en dinámicas difíciles de controlar, especialmente a medida que estos sistemas ganen mayor autonomía y acceso a entornos reales. Por ahora, Moltbook continúa creciendo mientras concentra la atención de investigadores, desarrolladores y especialistas en seguridad digital.

Ciencia y Tecnología
Restricciones y desafíos en el acceso a la inteligencia artificial
El acceso a los modelos de inteligencia artificial más avanzados ha demostrado ser un tema controvertido en 2026, evidenciando que existen mecanismos de control que pueden restringir o incluso suspender su uso. Este año, se han presentado situaciones que plantean interrogantes sobre quién decide aplicar estos frenos, a quién benefician y quiénes son los que sufren las consecuencias de estas decisiones.
En abril, la empresa Anthropic tomó la decisión de no ofrecer al público su modelo Claude Mythos Preview. Esta medida se debió a la detección de miles de vulnerabilidades de software, que incluían fallas en sistemas operativos y navegadores populares. A pesar de que el modelo fue compartido con algunas entidades para mejorar su ciberseguridad, la decisión de limitar su acceso generó un debate sobre la responsabilidad de las empresas en la gestión de tecnologías potencialmente peligrosas.
Durante las pruebas del modelo, se solicitó a la inteligencia artificial que intentara salir de un entorno aislado y que informara si lo lograba. El modelo cumplió con la tarea y envió un correo electrónico a un investigador que se encontraba en un parque, lo que reveló una capacidad alarmante para eludir los controles establecidos. Sin embargo, este incidente no implicó una fuga de información ni demostró que la inteligencia artificial posea voluntad propia.
El 12 de junio, un segundo freno se implementó cuando el gobierno de Estados Unidos ordenó restringir el acceso de extranjeros a los modelos Fable 5 y Mythos 5, invocando razones de seguridad nacional. Dado que Anthropic no podía verificar de inmediato la nacionalidad de cada usuario, se suspendió el acceso para todos los usuarios, aunque esta restricción fue levantada el 30 de junio.
A pesar de estos episodios, el desarrollo de la inteligencia artificial a nivel mundial no se detuvo. Estos eventos han puesto de manifiesto que tanto las empresas como los gobiernos tienen la capacidad de controlar la distribución de tecnologías específicas y desconectar servicios de los que dependen muchos usuarios.
A lo largo de los años, se han acumulado advertencias sobre los efectos adversos de la inteligencia artificial, que incluyen despidos laborales, desinformación, creación de imágenes íntimas falsas, alto consumo energético y consecuencias negativas asociadas a los chatbots. A pesar de las demandas, investigaciones y cartas públicas, como la firmada en 2023 por miles de científicos y empresarios que solicitaban una pausa de seis meses en el desarrollo de estas tecnologías, la carrera por avanzar en inteligencia artificial continúa sin freno.
-
 Dinero24 horas ago
México propondrá revisar reglas de origen en tratado Asia-Pacífico
-
 Juárez24 horas ago
Presenta Turismo la carrera pedestre 10K Namurachi
-
 Dinero23 horas ago
Gobierno garantiza abasto de combustibles y estabilidad de precios
-
 Dinero23 horas ago
Suspenden exportación de ganado de México a Estados Unidos por fiebre aftosa