Ciencia y Tecnología
Los 4 eventos noticiosos que han distribuido más virus informáticos

Para los estafadores y los hackers que operan en la red, ciertos eventos suelen ser perfectos para tratar de sacar provecho de quienes quieren saber más con respecto a los mismos.
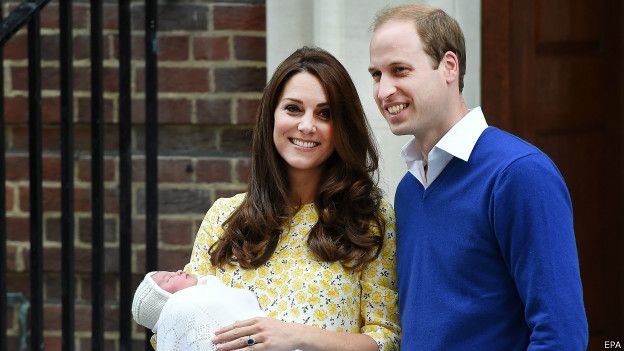
El último ejemplo de estos casos se produjo tras el anuncio del nacimiento de la última integrante de la familia real británica, la princesa Charlotte, hija del príncipe William y su esposa Kate.
El sábado 2 de mayo, la empresa de seguridad informática Enigma Software registró un incremento del 54,7% en la aparición de programas malignos en computadoras.
«El registro de un salto de tal magnitud está relacionado con el hecho de que la gente pasa más tiempo en internet porque está buscando información sobre una noticia específica», le dijo Patrick Morganelli, vicepresidente de Enigma Software al diario vespertino londinense Evening Standard.
«Así que –prosigue Morganelli– sabiendo que los usuarios de la red tienen en mente un tema particular, los bandidos aprovechan».
Al ataque
Los virus y mecanismos utilizados para tratar de cazar a sus potenciales víctimas varían. Pero el denominador común es la existencia de un acontecimiento de interés mundial.
«Los cibercriminales envían miles de millones de mensajes anualmente, pero sólo un pequeño porcentaje de ese número llega a las casillas de correo. De ese total, 25% se abre y la mitad de los receptores hacen clic en el enlace o abren el archivo anexo», le cuenta a BBC Mundo Troy Gill, gerente de investigación de la empresa de seguridad informática AppRiver.
A continuación y con la ayuda de AppRiver, repasamos algunos ejemplos recientes de estos casos, incluida la princesa Charlotte y su hermano, el príncipe George, hace casi dos años.
LOS «BEBÉS REALES»
Para Gill no había dudas con respecto a que los hackers iban a aprovechar el nacimiento de la hija de los duques de Cambridge, la única pregunta era cuándo.
En esta oportunidad, el método seleccionado para tratar de cazar víctimas fue una campaña de correo electrónico titulado: «El bebé real, actualizaciones en vivo».
El texto incluía un enlace con una supuesta una conexión en vivo al hospital. Si el usuario hacía clic en el vínculo, supuestamente podía ver lo que estaba pasando en ese instante en el centro médico londinense en el que nació Charlotte.
Pero en realidad lo que ocurría es que terminaba en uno de los tantos sitios web que le abre la puerta a programas maliciosos como Zeus o Zbot que buscan robar los datos bancarios de la persona.
En las primeras 12 horas se enviaron más de un millón de correos electrónicos de este tipo.
«El aumento que notamos en esta oportunidad no tiene precedentes. La semana posterior al nacimiento del príncipe George, en julio del 2013, detectamos en Reino Unido un aumento del 15,5% en la aparición de virus», recuerda Morganelli.
En muchas ocasiones la gente no cae en el engaño. «El sentido común prevalece y las personas se abstienen de abrir el enlace, pero el esfuerzo de los cibercriminales es rentable si tan solo 1% de los receptores del correo electrónico hace clic en el vínculo», afirma Gill.
TERREMOTO DE NEPAL
Los desastres naturales y el interés de las personas en ayudar en las labores de rescate o de la manera que se pueda a las víctimas, suele ser particularmente atractivo para los hackers.
Así que el movimiento telúrico que sacudió a Nepal y sus alrededores el 25 de abril no fue la excepción.
Jonathan French, analista de AppRiver, explica que tras lo ocurrido, empezaron a detectar correos electrónicos que promocionaban medicamentos para la diabetes con información acerca del terremoto para captar la atención del usuario.
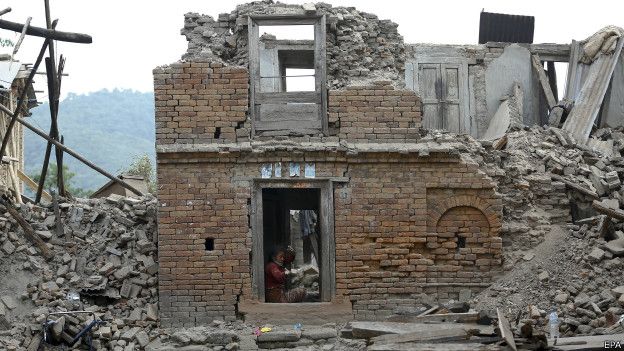
También encontraron mensajes de supuestas víctimas que pedían una contribución monetaria.
Hubo algunos que parecían enviados por Naciones Unidas y otras conocidas agrupaciones internacionales de ayuda, solicitando donaciones.
Si el receptor de estos correos electrónicos responde, «es como abrir una lata de gusanos que le permite al atacante concentrarse en el usuario para utilizar la culpa y convencerlo de enviar dinero», señala French.
MUERTE DEL ACTOR ROBIN WILLIAMS
Cuando la noticia del suicidio del actor Robin Williams se fue esparciendo en la red, se inició una campaña que, según Fred Touchette, otro de los analistas de AppRiver, se organizó con gran rapidez.
El contenido del mensaje incluía un pálido logo de la cadena de noticias estadounidense CNN, a continuación, se veía una foto del actor.
Luego un titular en negritas que decía: «Robin Williams muere. Vea sus últimas palabras en este video», además de un poco más de información con respecto a lo ocurrido.
No se trataba de ningún mensaje enviado por CNN, eran cibercriminales tratando de redirigir a los receptores del correo electrónico a un sitio web que infectaría sus computadoras con un virus.
CRISIS DEL ÉBOLA
Una serie de correos basura y virus circularon alrededor de octubre del año pasado en torno al peor brote de ébola de la historia y que dejó más de 5.000 muertos en Sierra Leona, Liberia y Guinea.
En una de sus campañas, los estafadores aseguraban estar enviando los correos a nombre de la Organización Mundial de la Salud y ofrecían recomendaciones para protegerse de enfermedades desconocidas.
El ébola se utilizó como «anzuelo» para captar la atención del usuario. Así que en el «asunto» del mensaje se hacía referencia a noticias de última hora o incluso al encuentro de una cura para la enfermedad.
«Muchas veces los mensajes parecen provenir de agencias noticiosas legítimas, pero en este caso, lo que trataban de hacer era redirigir al usuario a otros sitios web en los que ni se mencionaba el tema. Aprovechaban su popularidad para que la persona hiciera clic en el enlace de productos que querían vender», indica French.
Fuente: BBC Mundo

Ciencia y Tecnología
Anthropic busca recaudar hasta $64 mil millones en su salida a bolsa
Anthropic, la empresa de inteligencia artificial detrás del chatbot Claude, planea recaudar hasta $64 mil millones (£48 mil millones) al listar sus acciones en la bolsa Nasdaq de Nueva York. La compañía, que aún no ha generado ganancias, anunció que ofrecerá sus acciones entre $70 y $78 cada una en su oferta pública inicial (IPO), la cual se espera que se lleve a cabo este mes.
Este movimiento valoraría a Anthropic entre $1.1 billones y $1.3 billones, una cifra considerable, aunque inferior a los $2 billones que algunos analistas habían pronosticado semanas atrás. La empresa se lanza al mercado en un momento volátil para las firmas de inteligencia artificial. Tras las elecciones intermedias en Estados Unidos de la semana pasada, el Nasdaq experimentó una caída significativa debido a preocupaciones de que un Congreso liderado por demócratas podría ralentizar el desarrollo de la inteligencia artificial y la construcción de centros de datos.
Además, existen temores más amplios sobre los miles de millones de dólares que se están invirtiendo en inteligencia artificial y si estas inversiones realmente generarán un retorno. Fiona Cincotta, analista senior de mercados en City Index, comentó que la cantidad que Anthropic busca recaudar es “bastante optimista” considerando “la volatilidad y las preocupaciones hacia la inteligencia artificial que hemos visto, particularmente la semana pasada”.
Cincotta también expresó a Reuters: “Esto demuestra que todavía están optimistas sobre las perspectivas en cuanto a la inteligencia artificial y que, evidentemente, creen que la demanda estará presente”. A medida que las acciones globales caen, los temores sobre una desaceleración de la inteligencia artificial en Estados Unidos se están extendiendo hacia Asia y Europa.
-
 Resto del mundo20 horas ago
Reanudan pláticas de paz entre Ucrania y Rusia con flexibilidad, afirman funcionarios de …
-
 México21 horas ago
SEP prepara megapuente de hasta cuatro días en noviembre: estas son las fechas sin clases
-
 Juárez21 horas ago
Valle de Juárez continúa sin transporte público; Estado busca nuevo concesionario
-
 Resto del mundo18 horas ago
Hombre daña edificio gubernamental en China con excavadora