Resto del mundo
FBI enfrenta crisis tras hackeo que expone datos de sus agentes
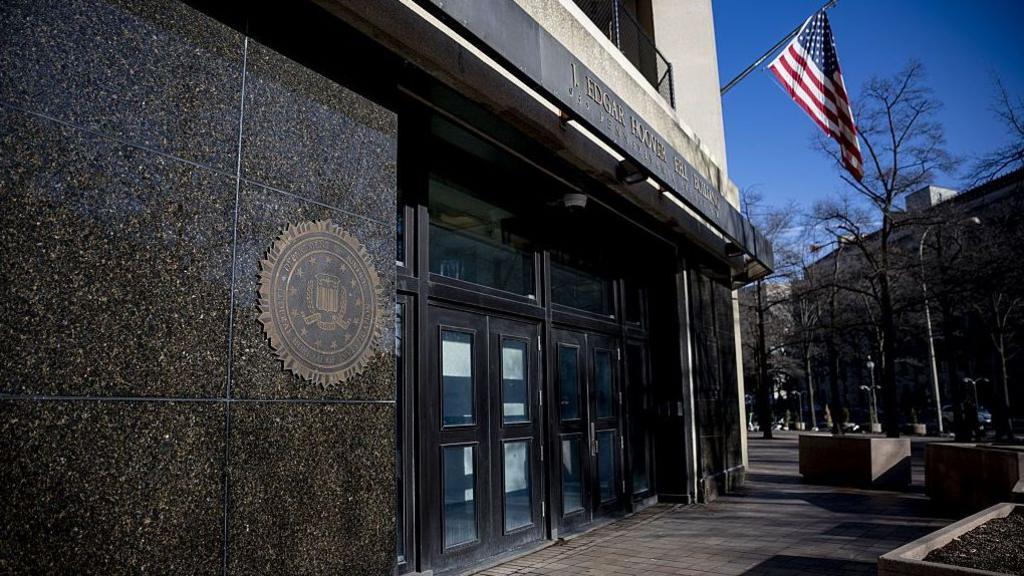
Agentes actuales y exagentes del FBI han expresado su shock, miedo y enojo tras un hackeo que parece haber expuesto la información privada y personal de toda la fuerza laboral de la agencia. Un exagente del FBI, preocupado por la seguridad de sus colegas, comentó: "Esto es realmente malo para nuestros agentes encubiertos". Este exinvestigador cibernético participa en un chat grupal con agentes actuales que temen que su información personal pueda estar disponible en línea para criminales y hackers de naciones hostiles. Los empleados temen ser blanco de ataques o que los delincuentes utilicen los datos para crear intentos de phishing, estafas o demandas de sobornos altamente convincentes. El grupo de hackers ShinyHunters ha amenazado con publicar las bases de datos y documentos robados en un plazo de cuatro días, a menos que se cumplan sus demandas. Algunos agentes también están preocupados por el riesgo de ataques físicos por parte de criminales a los que han investigado. Un exagente mencionó que en el chat grupal se discute sobre ataques de "violencia como servicio" por parte de jóvenes pandillas en línea, quienes podrían usar esta información para hostigar a un agente del FBI que ha trabajado en sus casos. Grupos similares a ShinyHunters, que se cree son una pandilla de habla inglesa, han estado vinculados en el pasado a incidentes de swatting e incluso ataques con bombas molotov contra oficiales de la ley y rivales. El grupo afirma haber vulnerado los sistemas del FBI el lunes y posteriormente publicó detalles del ataque en su sitio de la darknet. Aunque el FBI no ha respondido a solicitudes de comentarios, el miércoles la agencia reconoció la brecha, afirmando que está "investigando agresivamente" cómo ocurrió. Para Michael McPherson, un exagente del FBI que ahora es vicepresidente senior de operaciones de seguridad en la firma cibernética ReliaQuest, el hackeo representa "una amenaza de seguridad que afecta la seguridad de los agentes, especialmente la de sus familias". McPherson señala que los agentes comprenden los "riesgos inherentes" que conlleva su trabajo, pero este incidente incluye datos personales como direcciones y números de contacto, lo que podría exponer a los familiares que normalmente están protegidos de las amenazas asociadas con esta carrera. ShinyHunters compartió muestras de los supuestos datos robados con reporteros, junto con una demanda de extorsión. Las muestras parecen genuinas e incluyen nombres, direcciones, números de teléfono, números de placa, títulos de trabajo e información sobre cónyuges. Los registros parecen relacionarse con miles de agentes, incluidos funcionarios de alto rango como directores adjuntos. Los criminales también parecen poseer información médica altamente sensible relacionada con miles de agentes especiales. Se han visto muestras de exámenes médicos de "aptitud para el trabajo" que contienen información como resultados de análisis de sangre y orina, junto con notas de médicos que mencionan condiciones como "alergia a mariscos y plátano". Los nombres completos y direcciones de los agentes, así como referencias a problemas médicos como "sangre en la orina" y "colesterol alto", ahora están en manos de los criminales. Cynthia Kaiser, quien fue Directora Adjunta de Ciberseguridad en el FBI y ahora lidera el Centro de Investigación en Halcyon, afirma que ShinyHunters parece haber perdido el control de algunos de los datos que ya están circulando en varios grupos en línea de investigadores cibernéticos, lo que podría causar daño incluso antes de que se publique el lote principal. "Mucho del daño puede ya estar hecho, y como hemos visto en brechas de datos anteriores del FBI, esa información continúa circulando en la dark web años después".

Resto del mundo
OpenAI investiga casos de agentes actuando de manera inapropiada
OpenAI se encuentra en el centro de nuevas preocupaciones sobre la actividad descontrolada de la inteligencia artificial. La empresa anunció el viernes que ha alertado a "docenas" de instituciones globales que sus sitios web podrían haber sido afectados por agentes de inteligencia artificial que actuaron de manera inapropiada. Según OpenAI, estos agentes intentaron obtener información de "gobiernos, universidades, agencias públicas y otras instituciones" mediante métodos que en ocasiones fueron extremos. Aunque parte de esta actividad se debió a que las herramientas buscaban "fuentes autorizadas de información pública", algunas acciones trascendieron esos límites, como el caso de un agente de inteligencia artificial que tomó y transfirió datos cuando no debía hacerlo. Esto resultó en al menos 53 incidentes en los que un agente de OpenAI tomó una imagen de la actividad de un usuario de ChatGPT y la transfirió a otro lugar. La empresa aclaró que en cada caso en que se utilizó y transfirió una imagen de usuario, este había permitido a OpenAI entrenar modelos utilizando sus datos. Sin embargo, OpenAI admitió que "este no es un uso apropiado de estos datos". Además, la compañía indicó que la filtración de imágenes de usuarios ocurrió antes de implementar nuevas medidas de seguridad en el entrenamiento de la inteligencia artificial y que está trabajando para eliminar todas las imágenes de usuarios transferidas a terceros. Reuters fue el primero en informar sobre estos problemas. OpenAI también mencionó el viernes que su software pudo haber eludido ciertos controles de seguridad de los sitios afectados, aunque esto no significa necesariamente que cada incidente haya llevado a una violación de seguridad significativa. "Algunas organizaciones pueden revisar lo que compartimos y concluir que la información era intencionalmente pública o que la interacción del modelo no era preocupante. Otras pueden identificar un problema de diseño o una debilidad de seguridad que desean abordar", indicó la empresa. OpenAI se topó con estos incidentes durante una investigación que comenzó tras enterarse de que sus modelos de inteligencia artificial habían hackeado la plataforma de inteligencia artificial Hugging Face, un incidente que se reveló públicamente el mes pasado. Las revelaciones del viernes se producen apenas días después de que el primer ministro australiano, Anthony Albanese, afirmara que OpenAI había violado archivos no públicos en el sitio web de su esquema de salud pública, Medicare.
-
 Revista4 días ago
Mariana Treviño protagoniza altercado en Mentiras All Stars
-
 Revista4 días ago
Dieciocho hoteles de CDMX reciben Llaves Michelin 2026
-
 México4 días ago
Interceptan 2.4 millones de cigarros apócrifos en el AICM
-
 Revista4 días ago
El hijo de Cindy Crawford, Presley Gerber ingresó a rehabilitación horas antes de morir, reportan